
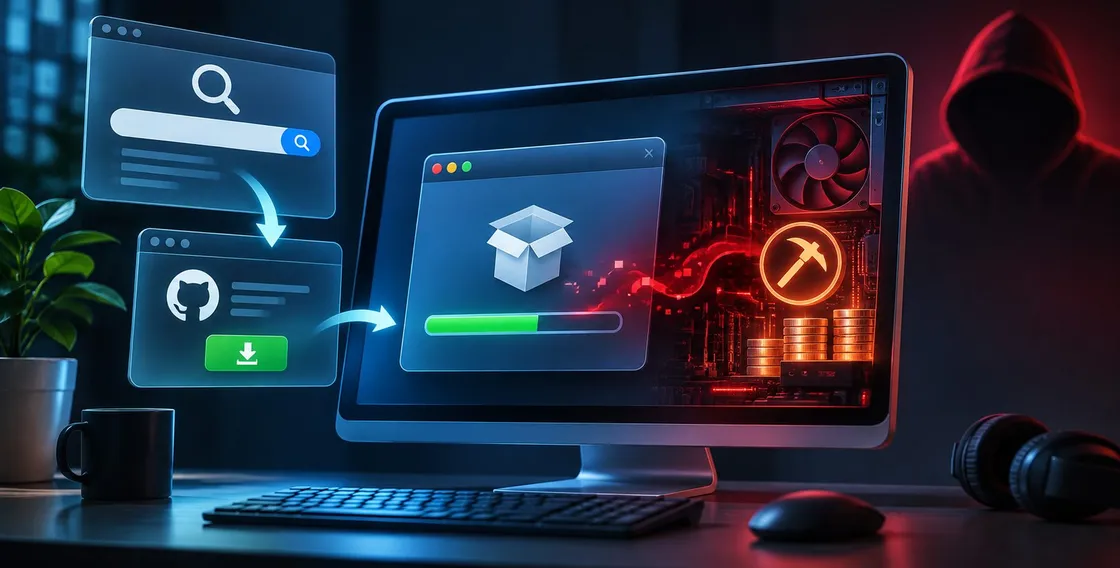
Scaricare un programma apparentemente affidabile non significa necessariamente installare un software sicuro.
Una nuova campagna informatica sfrutta proprio questa fiducia, utilizzando copie contraffatte delle applicazioni desktop di ChatGPT e Claude per distribuire codice malevolo sui PC.
La strategia combina pagine web costruite per sembrare autentiche, risultati visibili nei motori di ricerca e file legittimi inseriti nello stesso pacchetto dell’elemento dannoso. Ricostruito da ricercatori di sicurezza informatica e riportato da VOI, l’episodio mostra perché la provenienza dei programmi meriti attenzione prima ancora di avviarli, soprattutto quando il download arriva da una pagina che sembra ufficiale e familiare agli utenti.
Come viene distribuito il malware
Check Point Research ha individuato la campagna partendo da una pagina GitHub fraudolenta presente tra i risultati di Google.
Il sito proponeva un archivio compresso con l’installer originale di OpenAI o Anthropic e una libreria aggiuntiva chiamata winmm.dll. La presenza del componente originale può indurre a considerare attendibile l’intero pacchetto, nascondendo la parte pericolosa.
Il raggiro sfrutta il DLL sideloading: Windows può caricare librerie conservate nella cartella di un’applicazione e gli aggressori approfittano di questo comportamento per eseguire codice dannoso attraverso un programma apparentemente legittimo. L’analisi di Gridinsoft, riferisce che il malware chiede privilegi di amministratore e cerca di installarsi in una directory di sistema senza attirare l’attenzione.
Una volta attivo, cerca istruzioni attraverso informazioni associate all’immagine del profilo di un canale Telegram e richieste ai record DNS di Google. Le comunicazioni si confondono così con servizi comunemente utilizzati online. Il payload individuato è un cryptominer, capace di sfruttare le risorse del computer per generare criptovalute e rallentare il sistema.
Come proteggere il computer dai falsi installer
L’analisi del codice segnala anche una selezione geografica: il programma escludeva i sistemi con layout di tastiera russi e di paesi vicini, lasciando quelli ucraini tra i bersagli regionali. Il dettaglio indica che la distribuzione non era necessariamente indiscriminata.
Yash Kadakia, responsabile tecnologico di Security Brigade, ricorda che una firma digitale valida non garantisce da sola la sicurezza di un programma. Il loader può inoltre eseguire istruzioni da remoto: pur essendo stato individuato un miner, il meccanismo potrebbe veicolare altre minacce, come strumenti per sottrarre password. Una variante era già stata segnalata nel giugno 2026, camuffata da Cursor, software di programmazione basato sull’Intelligenza Artificiale.
Chi sospetta di avere avviato un installer compromesso dovrebbe scollegare il dispositivo dalla rete, cercare file sconosciuti nelle directory di sistema ed effettuare controlli di sicurezza. Per i download futuri, è preferibile raggiungere direttamente i siti ufficiali degli sviluppatori o gli store riconosciuti, senza considerare la posizione di una pagina nei risultati di ricerca come prova di autenticità.


