
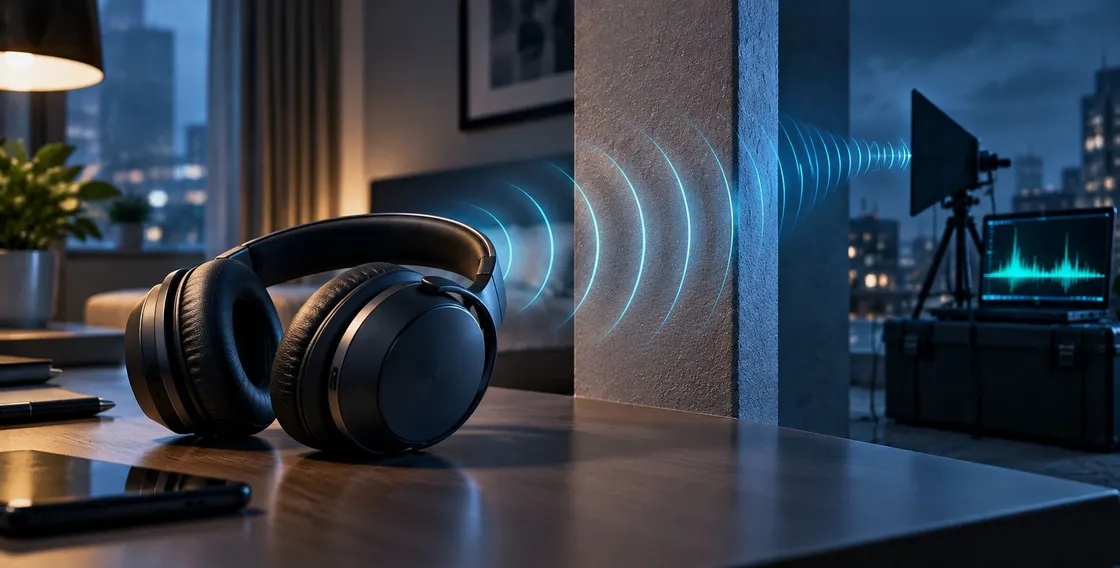
Un attacco elettromagnetico può trasformare alcune cuffie in una fonte involontaria di informazioni audio, senza sfruttare falle di Wi-Fi o Bluetooth.
La tecnica, chiamata InjectEave, è stata sviluppata da ricercatori della Hong Kong University of Science and Technology e della Hong Kong Polytechnic University e presentata in occasione dell’evento USENIX Security 2026.
Il principio sfrutta una caratteristica comune dell’elettronica: componenti non lineari possono combinare segnali differenti e produrre emissioni misurabili. I ricercatori hanno applicato il metodo a dispositivi commerciali appartenenti a categorie diverse, mostrando che il fenomeno non riguarda soltanto gli accessori audio. Il risultato è rilevante perché sposta una parte del problema dalla sicurezza del software alla progettazione elettrica dell’hardware.
Come InjectEave recupera l’audio dalle cuffie
La tecnica parte dall’iniezione di un segnale a radiofrequenza nel dispositivo. La ricerca descrive una catena nella quale il segnale esterno interagisce con componenti analogici non lineari, tra cui amplificatori, convertitori analogico-digitali, convertitori di potenza e MOSFET di commutazione. L’interazione può trasporre informazioni audio a bassa frequenza verso una banda più semplice da rilevare.
Il vantaggio per l’attaccante nasce dal superamento del principale limite degli attacchi elettromagnetici passivi: un segnale interno molto debole può essere difficile da distinguere dal rumore. InjectEave utilizza invece una perturbazione controllata per creare una via di fuga più evidente. I ricercatori hanno verificato il metodo su 11 dispositivi commerciali appartenenti a cinque categorie, includendo cuffie cablate e wireless, telefoni fissi e apparecchi intelligenti.
La dimostrazione più estesa ha consentito di recuperare audio intelligibile fino a 30 metri, anche attraverso una parete, utilizzando apparecchiature RF disponibili sul mercato. Per l’esperimento sono stati impiegati una radio software-defined USRP B210, antenne dedicate, un analizzatore di spettro Siglent SSA3075X Plus e, quando necessario, un amplificatore di potenza. I dettagli della frequenza operativa sono stati parzialmente omessi dai ricercatori.
Perché le normali difese digitali non bastano
La particolarità di InjectEave consiste nel punto in cui avviene la fuga. Crittografia, mascheramento e randomizzazione proteggono le informazioni nel dominio digitale, mentre l’attacco osserva un percorso analogico precedente o parallelo alla loro elaborazione. Per questo motivo, disattivare le comunicazioni wireless non elimina necessariamente la superficie interessata.
La ricerca amplia inoltre il problema oltre l’audio. Gli esperimenti hanno analizzato segnali legati al consumo energetico e al funzionamento di ventole e lampade intelligenti, mostrando come informazioni analogiche diverse possano produrre emissioni sfruttabili. Gli autori hanno anche studiato una conversazione su linea fissa, arrivando a dimostrare scenari di intercettazione e manipolazione attraverso una catena chiusa.
Le possibili mitigazioni riguardano quindi direttamente l’hardware. Cablaggi a coppie twistate, schermature e filtri possono ridurre l’accoppiamento tra il segnale iniettato e i circuiti interni, ma la ricerca non li considera una garanzia assoluta. Per i produttori, la conseguenza più importante è l’esigenza di includere le emissioni indesiderate e l’accoppiamento elettromagnetico nelle verifiche di sicurezza già durante la progettazione.


