
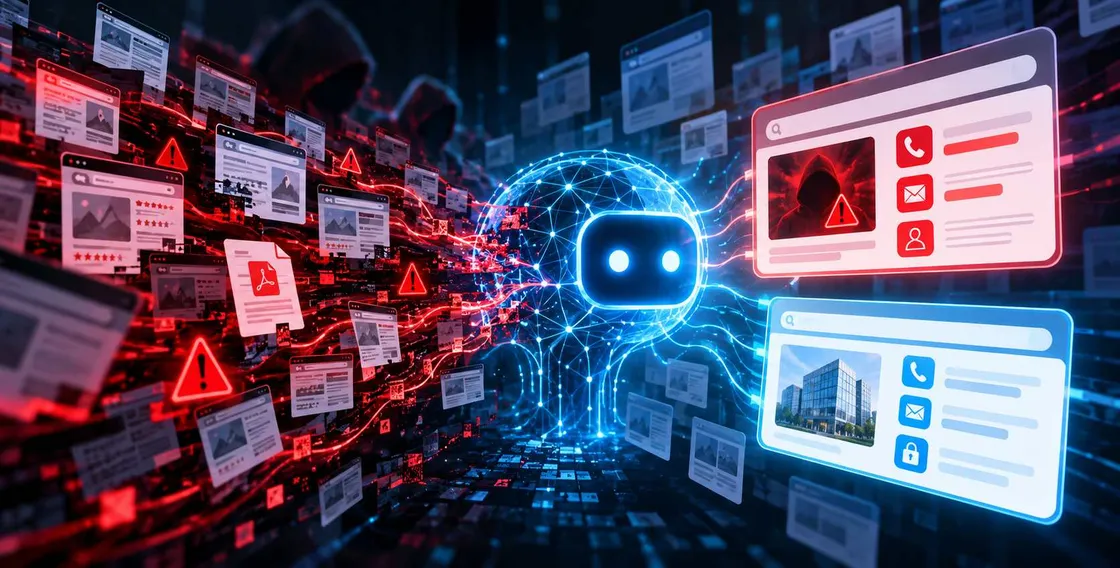
Una campagna chiamata Dark Sourcery mostra come la manipolazione delle informazioni online possa diventare un problema anche per chi utilizza chatbot basati su Intelligenza Artificiale.
Secondo Vigilance Security, gli aggressori pubblicano contenuti costruiti per sembrare attendibili e ottenere visibilità nei sistemi che recuperano informazioni dal Web. Il risultato può essere una risposta contenente un numero telefonico, un indirizzo email o una pagina di accesso contraffatta.
Il rischio riguarda quindi una fase precedente al tradizionale phishing: invece di attirare direttamente la vittima verso un sito malevolo, l’attaccante prova a influenzare la fonte dalla quale il chatbot ricava la risposta. La ricerca, ripresa da Dark Reading, segnala almeno 374 aziende interessate dall’attività.
Come Dark Sourcery manipola le risposte dei chatbot
La tecnica utilizza post, PDF, recensioni e pagine di assistenza falsificate distribuite attraverso Internet. Gli autori cercano di far indicizzare questi materiali e di aumentarne la rilevanza attraverso tecniche riconducibili al SEO poisoning. Quando un utente chiede a un chatbot informazioni di supporto, il sistema può recuperare parte di quei contenuti e incorporarli nella risposta, trasformando un’informazione pubblicata dall’attaccante in un’indicazione apparentemente utile.
Vigilance Security sostiene che la manipolazione diventi più efficace combinando fonti di natura diversa. Ariel Simon, vicepresidente della ricerca dell’azienda, ha spiegato a Dark Reading che gli operatori avrebbero utilizzato sia siti percepiti come autorevoli, tra cui quelli universitari e istituzionali, sia forum, social network e recensioni. La tecnica sfrutta quindi il modo in cui i sistemi valutano rilevanza e attendibilità delle informazioni recuperate.
Tra i contenuti individuati dai ricercatori compare anche un falso riferimento all’assistenza per stampanti HP, con un recapito telefonico creato dagli aggressori. Secondo la ricerca, casi analoghi riguardano compagnie aeree, banche, società tecnologiche e servizi di viaggio. Tra i marchi citati figurano Delta Air Lines, Lufthansa, Qatar Airways, JP Morgan Chase, Bank of America, Airbnb e TripAdvisor.
Il punto distintivo dell’operazione è che l’utente potrebbe non visitare mai la pagina manipolata. Se il chatbot incorpora l’informazione contraffatta nella propria risposta, il contenuto malevolo raggiunge direttamente la persona attraverso un’interfaccia considerata più semplice della ricerca tradizionale. Non serve quindi compromettere il sito dell’azienda impersonata: l’attacco mira allo strato informativo che alimenta la risposta.
Perché il rischio riguarda anche le aziende
Le conseguenze diventano concrete quando la risposta contiene informazioni operative. Un falso numero di assistenza può condurre a una conversazione nella quale vengono richiesti dati finanziari; un indirizzo email contraffatto può invece avviare una frode tramite messaggi apparentemente legittimi. GIGAZINE riferisce inoltre di segnalazioni relative al furto di informazioni di pagamento dopo il contatto con numeri telefonici falsi restituiti dai sistemi AI.
La difficoltà aumenta perché una risposta generata non rappresenta necessariamente una citazione letterale della fonte. Il sistema può aggregare informazioni provenienti da più pagine e presentarle in una forma sintetica. L’utente, di conseguenza, potrebbe percepire come un’unica informazione verificata ciò che deriva da materiali con livelli di affidabilità molto differenti.
Vigilance Security indica inoltre che la campagna è ancora in corso e che la sua portata complessiva non è stata determinata. Il dato sulle aziende coinvolte deriva dalla ricerca della stessa società di sicurezza e non equivale a un censimento indipendente dell’intero Web. Questa distinzione è importante quando si valuta la dimensione reale della minaccia: il caso documenta una tecnica concreta, mentre la sua diffusione complessiva richiede ulteriori verifiche.
Per gli utenti, la conseguenza più importante riguarda il modo in cui utilizzare le risposte dei chatbot quando contengono contatti, credenziali, pagamenti o procedure di recupero degli account. In questi casi la fonte ufficiale dell’azienda resta un riferimento distinto dalla risposta generata. Per le organizzazioni, invece, il fenomeno apre una nuova area di controllo: monitorare quali informazioni sul proprio marchio vengono restituite dai sistemi AI può diventare parte delle attività di sicurezza e protezione della reputazione digitale.


