

Una chiavetta USB con impronta digitale promette di proteggere documenti, fotografie e informazioni riservate impedendo l’accesso a chiunque non sia autorizzato. Se il produttore dichiara anche il supporto alla crittografia AES-256, è naturale aspettarsi che i file rimangano illeggibili anche in caso di furto o smarrimento del dispositivo. Ma il riconoscimento biometrico garantisce davvero la riservatezza dei dati?
La risposta dipende da come funziona la chiavetta USB. Un sensore biometrico può limitarsi a controllare l’accesso all’interfaccia USB, senza cifrare ciò che si trova nella memoria. È una differenza cruciale: impedire l’accesso a un dispositivo non equivale a rendere illeggibili le informazioni memorizzate. Una ricerca condotta su alcuni dispositivi commercializzati come sicuri dimostra quanto possa essere pericoloso scendere a compromessi tra autenticazione e crittografia.
Il caso della chiavetta USB biometrica che conservava i dati in chiaro
Il ricercatore Xusheng Li di Vector 35 ha analizzato la chiavetta Lenovo ThinkPlus FU100, commercializzata con lettore di impronte digitali e crittografia hardware AES-256. Smontando il dispositivo, ha scoperto che al suo interno si trovava una normale scheda SD, sulla quale i file risultavano memorizzati senza alcuna cifratura.
Il lettore di impronte aveva una funzione molto più limitata di quanto si potesse immaginare: autorizzava l’attivazione del collegamento USB verso il computer. Una volta estratta fisicamente la scheda SD e collegata a un lettore indipendente, i dati diventavano accessibili senza conoscere password o possedere l’impronta autorizzata.
Li ha presentato i risultati alla conferenza RE//verse di marzo 2026, con l’intera vicenda che è stata recentemente documentata da HackingPassion.
Autenticazione biometrica e crittografia: due protezioni completamente diverse
L’autenticazione verifica che l’utente possieda una caratteristica autorizzata, come un’impronta digitale, oppure conosca una password; la crittografia trasforma invece i dati attraverso un algoritmo e una chiave, rendendoli inutilizzabili senza le informazioni necessarie alla decifratura.
Una chiavetta biometrica ben progettata può utilizzare l’esito dell’autenticazione per autorizzare l’accesso a una chiave crittografica custodita in un componente protetto: il controller cifra i dati prima di registrarli nella memoria flash e li decifra quando l’utente autorizzato li richiede. In tale configurazione, estrarre il chip di memoria rimuovendolo dal corpo della chiavetta non è più sufficiente per recuperare i documenti: l’aggressore otterrebbe il contenuto cifrato, non i file originali.
Perché la presenza di AES-256 non basta a garantire la sicurezza
AES-256 è un algoritmo crittografico robusto, ma la sua presenza nelle specifiche commerciali non permette di valutare la sicurezza complessiva di una chiavetta USB. È infatti necessario conoscere almeno il modo in cui il dispositivo genera e conserva le chiavi, il meccanismo che collega l’autenticazione alla decifratura e la possibilità di accedere direttamente ai chip di memoria bypassando il controller.
In una successiva indagine pubblicata da Binary Ninja, il ricercatore Li ha individuato ulteriori debolezze in prodotti destinati alla protezione dei file, tra cui chiavi crittografiche incorporate nel software e meccanismi di autenticazione aggirabili.
| Produttore e prodotto | Problema tecnico individuato |
|---|---|
| SecZure YutianDun | Account interni con password predefinite che consentono di ricavare la chiave di cifratura. |
| NetacFileLock | Chiave AES-256 fissa, incorporata nell’eseguibile e indipendente dalla password dell’utente. |
| KakaSoft USB Copy Protection 5.6.0.299 | Cifratura Blowfish basata su un segreto interno ricostruibile analizzando il programma. |
| Nexcopy Copy Secure, Drive Wizard 1.0.81 | Chiave Triple-DES recuperabile attraverso una configurazione protetta con un valore fisso nel software. |
La dicitura crittografia hardware descrive quindi una caratteristica tecnica, non una garanzia assoluta. Per valutare un prodotto servono informazioni sull’implementazione, eventuali certificazioni verificabili e analisi di sicurezza indipendenti.
Chiavi crittografiche fisse e password che non proteggono i dati
Ci siamo spulciati per bene la ricerca di Xusheng Li: a titolo esemplificativo, per mostrare quanto i problemi descritti siano comuni, purtroppo, a tanti prodotti, lo studioso ha analizzato altri 4 prodotti per la protezione dei dati su USB (sono quelli citati nella tabella precedente).
Nel caso del software NetacFileLock, ad esempio, la crittografia AES-256 utilizzava una chiave fissa di 32 byte incorporata nell’eseguibile. La password inserita dall’utente veniva controllata separatamente, senza partecipare alla generazione della chiave: analizzando il programma era quindi possibile recuperare il segreto necessario a decifrare i file. Il ricercatore ha individuato anche l’utilizzo di MD5, password registrate nei log e una modalità rapida che cifrava soltanto parte dei dati.
Ancora più particolare il comportamento di SecZure YutianDun: il programma cifrava realmente i documenti con AES, ma conteneva due account interni con password predefinite, Buffer e System. Le relative credenziali permettevano di recuperare lo stesso identificatore utilizzato per derivare la chiave crittografica, rendendo possibile decifrare i file senza conoscere la password dell’amministratore.
In KakaSoft USB Copy Protection 5.6.0.299, la modalità di sicurezza più elevata impiegava Blowfish-CBC, ma derivava la chiave da un segreto interno ricostruibile attraverso la tecnica del reverse engineering. Anche Nexcopy Copy Secure, nella configurazione esaminata con Drive Wizard 1.0.81, presentava una debolezza analoga: la chiave Triple-DES necessaria per decifrare i documenti era recuperabile da un file di configurazione protetto mediante un valore fisso incorporato nel software.
Per individuare queste vulnerabilità, Li ha utilizzato Binary Ninja combinato con strumenti di analisi assistita dall’intelligenza artificiale, dimostrando come la presenza di algoritmi crittografici robusti sia insufficiente quando password, chiavi e controlli di autenticazione sono gestiti in modo scorretto. In tutti i casi esaminati, l’ostacolo principale alla sicurezza non era la resistenza matematica dell’algoritmo, ma la sua implementazione.
Come verificare se una chiavetta USB protegge davvero i file
Per un utente comune non è semplice dimostrare che una chiavetta utilizzi correttamente la crittografia hardware. Alcuni controlli, tuttavia, aiutano a individuare le protezioni verificabili isolando tutto ciò che è marketing puro:
- Verificare cosa dichiara realmente il produttore.
Cercare sul sito ufficiale la scheda tecnica del modello esatto, non soltanto la descrizione commerciale. Controllare se compaiono espressioni come hardware encryption, AES-256 e data-at-rest encryption. Il produttore dovrebbe chiarire se viene cifrato l’intero contenuto della memoria oppure se il sensore biometrico si limita a sbloccare l’interfaccia USB. In assenza di informazioni precise, chiedere esplicitamente al supporto tecnico se i file rimangano cifrati anche estraendo fisicamente il chip di memoria. - Controllare le certificazioni FIPS 140-3.
Se il produttore dichiara una certificazione, aprire il database ufficiale NIST dei moduli crittografici validati. Cercare il nome del produttore, del modulo o il numero del certificato. Verificare che la certificazione riguardi il modulo effettivamente utilizzato nella chiavetta, controllando versioni hardware, firmware, livello di sicurezza e stato della validazione. La semplice presenza della scritta FIPS compliant non equivale a una certificazione FIPS 140-3. - Controllare il comportamento dopo lo sblocco.
Autenticarsi con l’impronta digitale, aprire un file creato nella chiavetta USB, quindi scollegare e ricollegare correttamente il dispositivo. Verificare se viene richiesta una nuova autenticazione oppure se la chiavetta rimane accessibile. Controllare inoltre cosa accade dopo un riavvio del computer. Un dispositivo che conserva lo stato di sblocco più a lungo del previsto può esporre i dati a utilizzi non autorizzati, anche quando implementa una crittografia reale. - Cercare vulnerabilità note e aggiornamenti firmware.
Annotare modello, versione hardware e firmware, quindi cercare eventuali avvisi di sicurezza sul sito del produttore e nel database NVD, utilizzando il nome del prodotto e termini come encryption, authentication bypass e hardcoded key. Se sono disponibili aggiornamenti correttivi, verificarne l’applicabilità al modello posseduto e seguire le istruzioni ufficiali prima di installarli. - Valutare una crittografia software indipendente.
Se non è possibile verificare le protezioni hardware, utilizzare BitLocker To Go oppure VeraCrypt per cifrare i dati prima di affidarli al dispositivo. In tal modo, la riservatezza dei file non dipende esclusivamente dal lettore biometrico o dal controller della chiavetta. È comunque indispensabile utilizzare credenziali robuste e conservare al sicuro le chiavi di recupero.
Un aspetto da tenere a mente
Anche superando tutti i controlli citati al paragrafo precedente, una chiavetta potrebbe conservare dati in chiaro sui chip di memoria.
Accertare la resistenza a un attacco fisico richiede verifiche sull’architettura hardware, sul controller e sulla gestione delle chiavi crittografiche.
Per la gestione di informazioni riservate e dati sensibili è quindi preferibile scegliere prodotti con documentazione tecnica completa, certificazioni verificabili e analisi indipendenti.
BitLocker To Go e VeraCrypt: proteggere i dati indipendentemente dalla chiavetta
Una soluzione per ridurre la dipendenza dai meccanismi proprietari consiste nell’utilizzare la crittografia software, applicandola direttamente ai dati prima che siano conservati sul supporto.
Su Windows, BitLocker To Go permette di cifrare le unità rimovibili, comprese le chiavette USB: la funzione di attivazione è disponibile nelle edizioni Windows che supportano la gestione completa di BitLocker, come Pro ed Enterprise.
Per proteggere una chiavetta USB con BitLocker To Go:
- Collegare la chiavetta al computer e aprire Esplora file premendo
Windows+E. - Fare clic con il tasto destro sull’unità USB, scegliere Mostra altre opzioni, se necessario, quindi Attiva BitLocker. In alternativa, aprire il Pannello di controllo, selezionare Sistema e sicurezza, Crittografia unità BitLocker e individuare l’unità rimovibile.
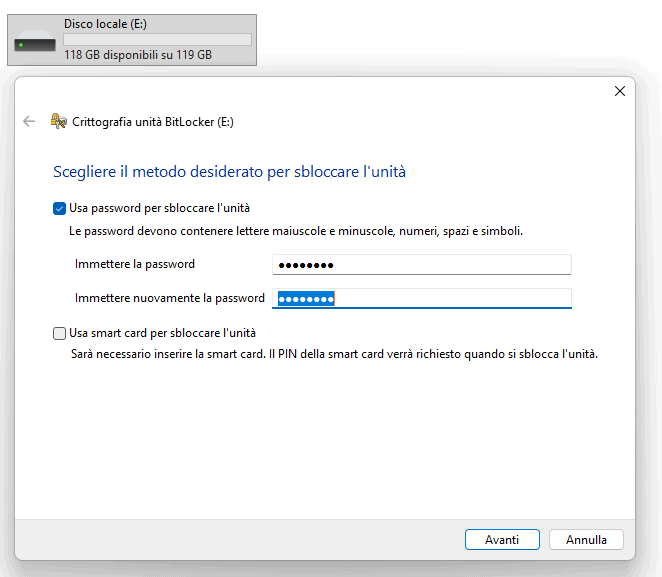
- Selezionare Usa password per sbloccare l’unità e impostare una password robusta, preferibilmente lunga e non utilizzata altrove.
- Quando richiesto, salvare la chiave di ripristino in un luogo sicuro, separato dalla chiavetta. Servirà per recuperare i dati qualora la password non fosse più disponibile.
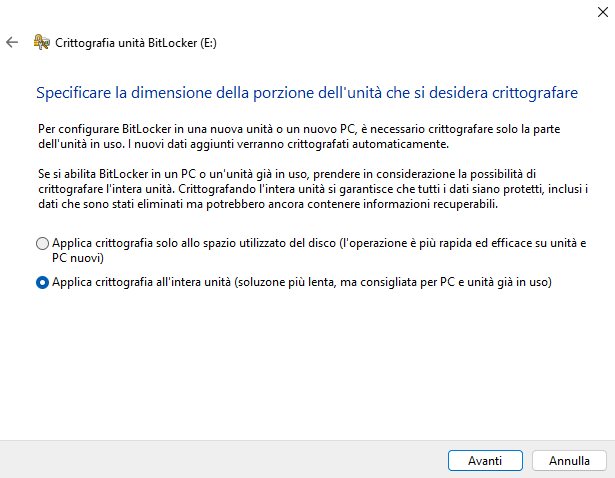
- Scegliere se crittografare soltanto lo spazio utilizzato oppure l’intera unità. Per una chiavetta già utilizzata è preferibile cifrare l’intera unità, così da includere anche i settori che potrebbero contenere tracce di file precedentemente eliminati.
- Confermare le impostazioni e avviare la crittografia, attendendo il completamento dell’operazione prima di scollegare il dispositivo.
Da questo momento, collegando la chiavetta a un altro PC Windows compatibile, il sistema richiederà la password di sblocco per accedere ai documenti. Dopo l’autenticazione, i file potranno essere letti e modificati normalmente: BitLocker gestisce automaticamente cifratura e decifratura.
Per verificare lo stato della protezione, aprire il Prompt dei comandi e digitare manage-bde -status E:, sostituendo E: con la lettera assegnata alla chiavetta. Il comando mostra la percentuale di crittografia completata, il metodo utilizzato e lo stato della protezione.
VeraCrypt, invece, consente di creare volumi cifrati oppure proteggere intere partizioni e unità, offrendo una soluzione utilizzabile su Windows, Linux e macOS, con i necessari accorgimenti di compatibilità. È un’ottima alternativa, ad esempio, su Windows Home.
In entrambi i casi, la protezione dipende dalla corretta configurazione della cifratura e dalla sicurezza delle credenziali. Va inoltre verificato che la cifratura sia completata prima di archiviare documenti riservati.
Una chiavetta USB sicura non si riconosce dal lettore di impronte!
Il riconoscimento biometrico rappresenta una funzionalità comoda, soprattutto quando evita di digitare ripetutamente una password. Non costituisce però, da solo, una garanzia di riservatezza.
Prima di affidare informazioni personali e riservate a una chiavetta USB, è opportuno distinguere la protezione dell’accesso dalla cifratura effettiva dei dati a riposo, preferendo soluzioni documentate e sottoposte a verifiche indipendenti.
Ciò che è fondamentale, infatti, non è soltanto se il dispositivo riconosca correttamente l’impronta digitale, bensì se i file rimangano illeggibili anche quando qualcuno riesce ad aggirare completamente il lettore biometrico.


