

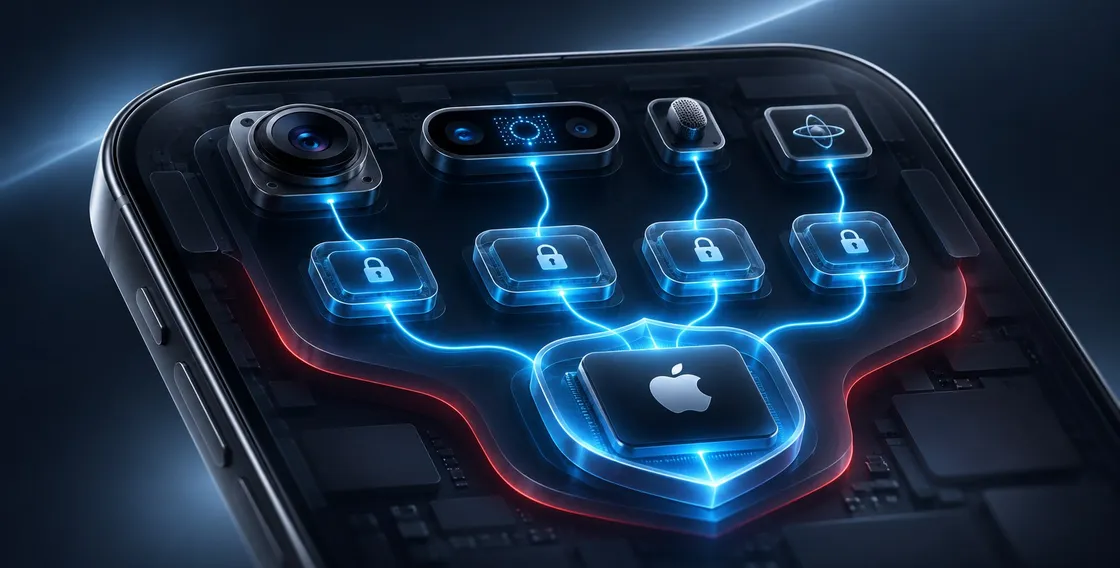
Un iPhone può mettersi in attesa di un comando vocale senza rendere accessibile al sistema operativo l’audio captato dal microfono? Può riconoscere un volto senza consegnare alle applicazioni le immagini riprese dalla fotocamera? Apple affronta il problema con Secure Exclaves, architettura di sicurezza integrata nei chip Apple Silicon, progettata per elaborare informazioni sensibili mantenendole isolate anche dal kernel del sistema operativo.
La tecnologia, descritta in questi giorni dai team Security Engineering and Architecture e Core OS di Apple, rappresenta un’evoluzione delle protezioni introdotte negli anni con Secure Enclave e con i meccanismi di isolamento della memoria. L’obiettivo è affrontare una questione sempre più importante: consentire ai dispositivi di interpretare continuamente gli stimoli ambientali senza trasformare microfoni e fotocamere in sorgenti di dati liberamente accessibili.
Apple utilizza già Secure Exclaves in prodotti come iPhone 18 Pro, iPhone 18 Pro Max, iPhone Duo, MacBook Neo e HomeView. Proprio HomeView, capace di riconoscere fino a sei persone, permette di comprendere perché la protezione hardware dei sensori sia diventata un requisito fondamentale.
Secure Exclaves: perché Apple supera il tradizionale isolamento di iOS
Il principio alla base della nuova architettura è piuttosto radicale: il sistema operativo principale non deve poter leggere i dati grezzi dei sensori durante le attività rilevamento dell’ambiente circostante. E non dovrebbe essere permesso, a maggio ragione, neppure a un’applicazione con privilegi elevati.
Apple prevede due modalità operative. In ambient mode, microfono e fotocamera possono rilevare eventi specifici, ma comunicano al sistema soltanto metadati autorizzati. In active mode, invece, il dispositivo consente l’accesso al flusso audio o video completo, accompagnandolo con un indicatore visibile e protetto contro le manomissioni.
Secure Exclaves utilizza un ambiente di esecuzione separato da XNU, il kernel alla base di iOS e macOS, pur sfruttando i core del processore principale.
A differenza del Secure Enclave Processor, già impiegato per proteggere operazioni crittografiche e informazioni sensibili, la nuova architettura può gestire elaborazioni molto più impegnative, comprese quelle basate sull’intelligenza artificiale.
Il cuore della soluzione è exclaveOS, un sistema operativo specializzato che utilizza un microkernel Apple ispirato alla famiglia L4: ogni componente riceve soltanto le autorizzazioni indispensabili per accedere a memoria, servizi e risorse hardware.
Una delle protezioni più importanti deriva dal Secure Page Table Monitor (SPTM), un componente dotato di privilegi elevati che gestisce le tabelle delle pagine e impedisce al kernel principale di modificare direttamente le associazioni tra memoria virtuale e fisica. Si pensi a un’eventuale compromissione del kernel: ottenere privilegi elevati nel sistema principale non equivale ad acquisire il controllo dei dati elaborati nelle exclave.
Hey Siri: cosa accade realmente quando l’iPhone ascolta
Il funzionamento di Siri rende ancora più evidente il cambiamento. Su iPhone 18 Pro, l’Always-On Processor (AOP) esegue un primo riconoscimento a basso consumo della frase di attivazione.
Quando individua un possibile “Hey Siri“, risveglia il chip principale e trasferisce il buffer audio a una exclave specializzata. Dopo la cancellazione dell’eco, un modello più sofisticato verifica la presenza effettiva della frase. Soltanto dopo la conferma, l’ambiente protetto avvisa il servizio Siri del sistema operativo: fino a quel momento trasmette un semplice segnale di attivazione, non l’audio originale.
Il passaggio alla sessione attiva richiede inoltre l’autorizzazione dell’Exclave Indicator Controller (EIC): solo dopo la verifica dell’indicatore del microfono, il sistema consente il trasferimento dell’audio.
Il puntino del microfono diventa una protezione hardware
Una delle innovazioni più particolari riguarda proprio gli indicatori di utilizzo dei sensori.
Un normale elemento grafico può dipendere dal sistema operativo; un kernel compromesso potrebbe interferire con la sua visualizzazione. Apple introduce quindi una exclave dedicata al display, capace di controllare i pixel realmente visualizzati attraverso un blocco hardware specializzato. Il sistema verifica colore, forma, luminosità e durata dell’indicatore, tenendo conto persino delle variazioni introdotte da funzionalità come Night Shift.
Per Siri, l’indicatore deve rimanere visibile durante la sessione e comunque per almeno 3 secondi. Sui dispositivi con LED fisico, invece, il controller protetto governa direttamente la spia. L’indicatore non rappresenta più soltanto un avviso: diventa una condizione verificata prima di autorizzare l’uscita dei dati dal perimetro protetto.
Secure IPC, codice verificato e limiti della nuova architettura
Le comunicazioni tra componenti utilizzano Secure IPC, un meccanismo sviluppato in Swift con interfacce definite preventivamente tramite un linguaggio descrittivo: ogni connessione richiede autorizzazioni esplicite; dopo l’inizializzazione, il sistema elimina la possibilità generale di creare nuovi collegamenti arbitrari.
Anche il caricamento del software segue regole restrittive: iBoot prepara il microkernel e un catalogo di integrità, mentre il codice caricabile deve superare verifiche crittografiche. Le scritture persistenti sono cifrate e accessibili soltanto alla exclave proprietaria.
Apple applica inoltre tecniche di verifica formale al codice C del microkernel, utilizzando Isabelle/HOL, un sistema che permette di dimostrare matematicamente la correttezza di determinate proprietà del software, e AutoCorres2, uno strumento che traduce il codice C in rappresentazioni matematiche adatte a essere analizzate con Isabelle. Anziché affidarsi soltanto ai test tradizionali, gli ingegneri possono verificare con dimostrazioni matematiche che specifiche parti del microkernel rispettino le proprietà di sicurezza previste.
Il valore delle Secure Exclaves risiede soprattutto nella riduzione della superficie di attacco: Apple sposta una parte della protezione dal software general purpose a confini imposti direttamente dall’hardware; una scelta destinata ad assumere maggiore importanza con la diffusione di dispositivi capaci di osservare e interpretare continuamente ciò che li circonda.


