

Un account verificato, il marchio HBO Max e inserzioni pubblicitarie che sembravano provenire direttamente dal servizio di streaming: gli ingredienti erano sufficienti per abbassare la soglia di attenzione anche di utenti normalmente prudenti. L’account ufficiale hbomax su Reddit è finito sotto il controllo di un gruppo di criminali informatici che lo hanno sfruttato per pubblicare 108 annunci malevoli nell’arco di circa 48 ore. Dietro alcune promesse apparentemente innocue – come scaricare una presunta applicazione HBO Max per macOS – si nascondeva una campagna molto più ampia, progettata per installare malware sia su macOS che su Windows.
L’incidente è interessante anche per un’altra ragione. Non ruota attorno a una vulnerabilità del browser o a un exploit capace di eseguire automaticamente codice sul dispositivo: punta invece su ClickFix, tecnica di ingegneria sociale – della quale abbiamo spesso parlato in queste pagine – che convince la vittima a copiare un comando e lanciarlo nella finestra del Terminale, in PowerShell o nella finestra Esegui di Windows.
Microsoft segue campagne di questo genere almeno dall’inizio del 2024 e nel 2025 aveva già descritto ClickFix come un metodo sempre più utilizzato per distribuire infostealer. Nel corso del 2026 gli attacchi sono diventati più sofisticati, soprattutto su macOS, con pagine che identificano il dispositivo e mostrano il contenuto malevolo soltanto ai visitatori ritenuti compatibili con il bersaglio cercato.
L’account HBO Max trasformato in una macchina pubblicitaria per il malware
La vicenda è emersa quando un utente Reddit ha notato qualcosa di insolito: un annuncio attribuito all’account verificato di HBO Max promuoveva una presunta applicazione nativa per macOS. Il particolare poteva sembrare credibile proprio perché l’inserzionista appariva come u/hbomax, account già utilizzato nelle community ufficiali legate al servizio.
Il collegamento portava a un sito che riproduceva l’identità visiva di HBO Max. Uno dei domini individuati presentava un pulsante per ottenere il programma; il clic, però, non avviava il download di una normale applicazione. La pagina chiedeva invece di aprire il Terminale di macOS, incollare una stringa e premere Invio.
Gli aggressori non bersagliavano soltanto gli abbonati al servizio di streaming: cambiando marchio e messaggio potevano raggiungere sviluppatori, utenti Mac interessati a utility di sistema e persone attirate da strumenti AI. È uno dei passaggi più significativi dell’intera operazione: l’account compromesso forniva reputazione e visibilità, mentre domini e contenuti cambiavano in funzione del pubblico da colpire.
Reddit ha successivamente sospeso gli annunci dopo le segnalazioni e coinvolto i propri team Security and Safety. Resta invece senza risposta la domanda più delicata: al momento non è chiaro come gli aggressori siano riusciti a impossessarsi dell’account HBO Max, né esistono indicazioni che permettano di stabilire se il problema abbia interessato altri account appartenenti a HBO o Warner Bros. Discovery.
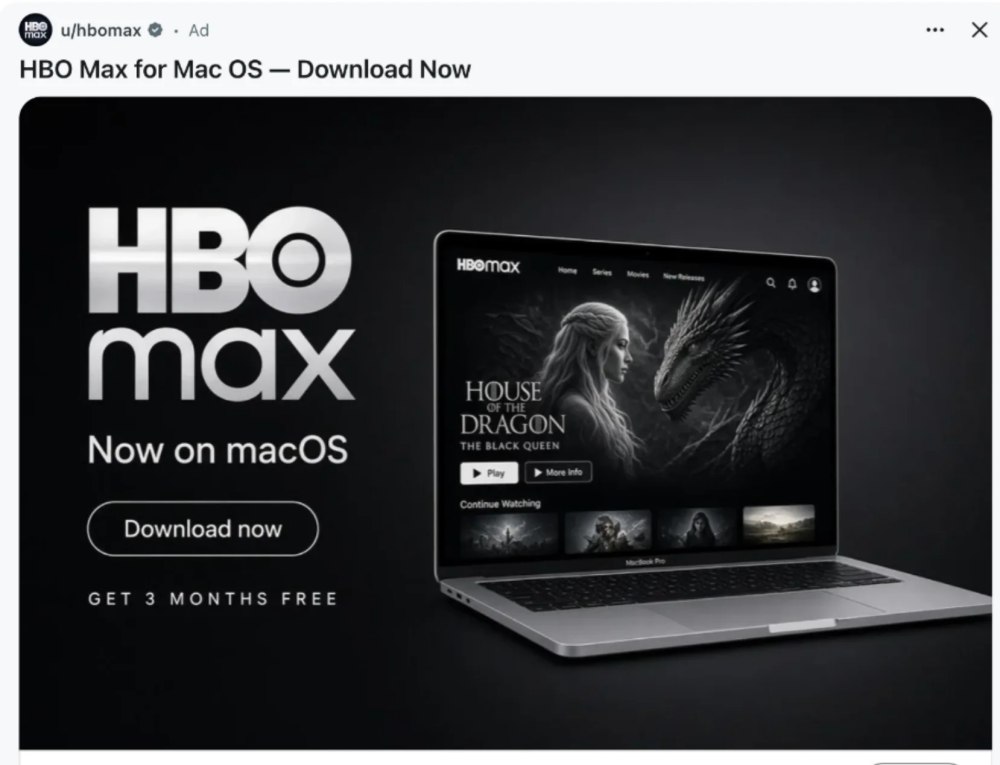
Il falso annuncio HBO Max pubblicato dagli aggressori (fonte: Adam Networks)
Perché ClickFix riesce a superare diverse difese tradizionali
ClickFix ribalta una delle aspettative più comuni sulla distribuzione del malware. La pagina web non deve necessariamente scaricare un file sospetto: convince piuttosto l’utente a diventare, involontariamente, l’esecutore della catena d’attacco. Il comando può arrivare negli appunti o clipboard del sistema operativo tramite JavaScript oppure comparire direttamente nelle istruzioni; alla vittima resta soltanto da incollarlo nello strumento indicato.
Su Windows le campagne ClickFix usano spesso PowerShell, Windows Terminal, la finestra Esegui e programmi legittimi già presenti nel sistema. Microsoft cita tra gli strumenti abusati anche mshta.exe, PowerShell e curl. La tecnica appartiene quindi alla categoria comunemente associata all’abuso di componenti legittimi: l’attaccante cerca di ridurre il numero di elementi immediatamente riconoscibili come estranei al sistema.
Molti controlli di sicurezza concentrano grande attenzione sul file scaricato dal browser: se invece l’utente apre personalmente una shell ed esegue un comando, una parte del percorso tradizionale cambia radicalmente.
Microsoft descrive ClickFix come una tecnica di ingegneria sociale in cui l’interazione umana rappresenta il motore principale dell’infezione. Nel corso del tempo le esche hanno incluso falsi CAPTCHA, avvisi di errore, presunti aggiornamenti del browser e istruzioni per risolvere problemi inesistenti. Il caso HBO Max aggiunge un elemento potente: la pubblicità proveniva apparentemente da un’identità verificata e riconoscibile.
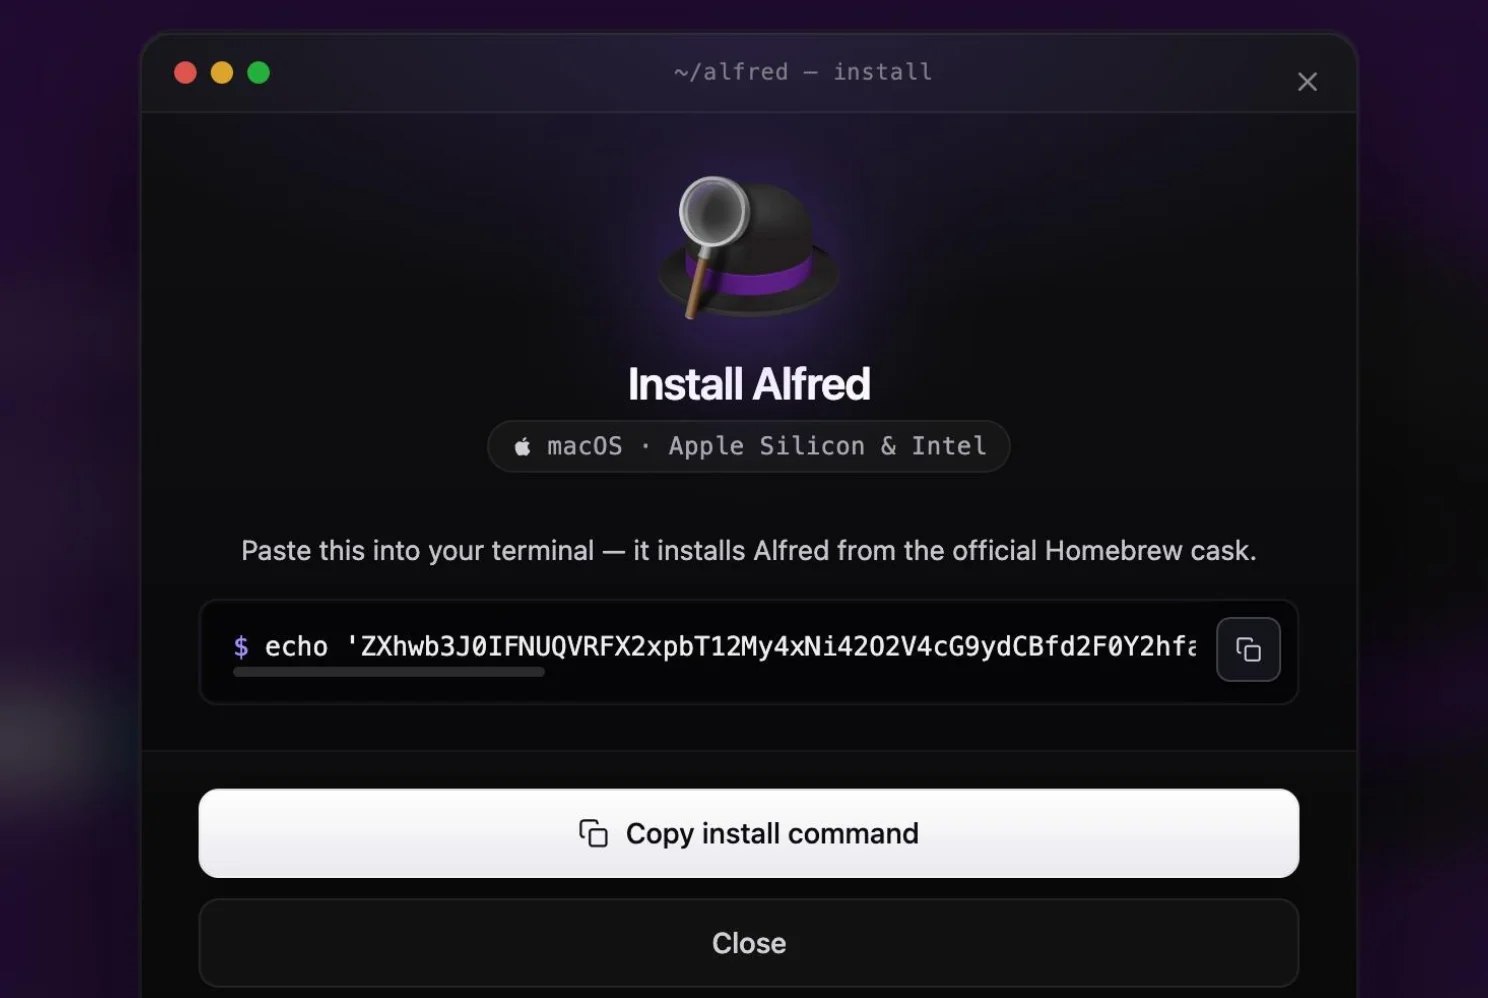
Il messaggio con cui gli aggressori invitavano a eseguire codice malevolo nella finestra del terminale (fonte: Adam Networks)
Su macOS un comando Base64 scaricava ed eseguiva il payload
Nella catena osservata sui Mac, una delle stringhe mostrate agli utenti impiegava Base64 per rendere meno evidente ciò che sarebbe accaduto dopo l’incolla. La decodifica ha mostrato un comando basato su curl che recuperava uno script dal dominio degli attaccanti e lo passava direttamente a zsh.
L’approccio è semplice ma efficace: curl ottiene il contenuto remoto, mentre la shell lo interpreta immediatamente. Nelle analisi di Adam Networks compaiono ulteriori passaggi di offuscamento e cifratura, tra cui gzip e AES-128-CTR. Il payload recuperato durante l’indagine veniva scritto in una posizione temporanea, privato degli attributi estesi con xattr -c, reso eseguibile e infine avviato.
Uno dei malware associati alla campagna è MacSync, infostealer già studiato in precedenza da Microsoft e altri ricercatori. Il programma punta a informazioni con un valore immediato per gli aggressori: credenziali e cookie dei browser, profili Firefox, dati Telegram, portafogli di criptovalute, Apple Notes, materiale presente nel Portachiavi, cronologia della shell, credenziali cloud e altri segreti memorizzati sul computer.
Un secondo ramo individuato dai ricercatori utilizza un componente descritto come AMOS helper. Qui l’obiettivo va oltre il furto immediato di password e file: il codice crea elementi persistenti che imitano nel nome componenti Apple, per esempio all’interno della directory .com.apple.accountsd sotto Library/Application Support.
Windows: mshta, PowerShell e malware caricato direttamente in memoria
In alcune catene analizzate, le istruzioni inducevano gli utenti a eseguire comandi attraverso mshta e PowerShell. Adam Networks ha documentato anche un curioso file poliglotta MP3/HTA: lo stesso oggetto può presentare caratteristiche compatibili con formati differenti e contribuire a mascherare la reale funzione del contenuto.
Una delle sequenze osservate creava un’attività pianificata, avviava la versione a 32 bit di PowerShell e interveniva su AMSI, l’Antimalware Scan Interface utilizzata da Windows per consentire ai prodotti di sicurezza di esaminare script e altri contenuti prima o durante l’esecuzione. Successivamente entravano in gioco PowerShell offuscato e shellcode.
Il payload finale poteva essere Amatera Stealer, caricato direttamente in memoria senza passare attraverso il classico salvataggio dell’eseguibile finale sul disco. Non si tratta di invisibilità garantita – EDR e antivirus moderni controllano anche memoria, script e comportamento dei processi – ma la tecnica riduce le opportunità di intercettazione basate esclusivamente sulla presenza di un nuovo file eseguibile.
Da 108 annunci malevoli emerge un’operazione molto più grande
La compromissione dell’account HBO Max ha fornito soprattutto un punto di osservazione privilegiato. Seguendo domini, comandi e payload, i ricercatori di Hudson Rock e Adam Networks hanno collegato gli annunci a infrastrutture che includono infostealer macOS, loader Windows, malware per la sostituzione degli indirizzi copiati negli appunti e falsi wallet.
Alcuni elementi dell’infrastruttura precedono di molti mesi l’incidente appena venuto a galla. Adam Networks colloca attività riconducibili a parti dell’operazione già nel 2025 e documenta nel 2026 numerose evoluzioni dei sistemi di distribuzione e controllo. Il nome PasteSwitch descrive bene ciò che rimane costante: l’utente incolla il comando fornito dagli aggressori; tutto ciò che arriva dopo può cambiare.
Una pagina può limitarsi a fornire poche istruzioni e lasciare che sia la vittima ad aprire la porta. Se poi quelle istruzioni arrivano attraverso la pubblicità di un account verificato appartenente a un marchio globale, la componente tecnica e quella psicologica finiscono per rafforzarsi a vicenda.


