
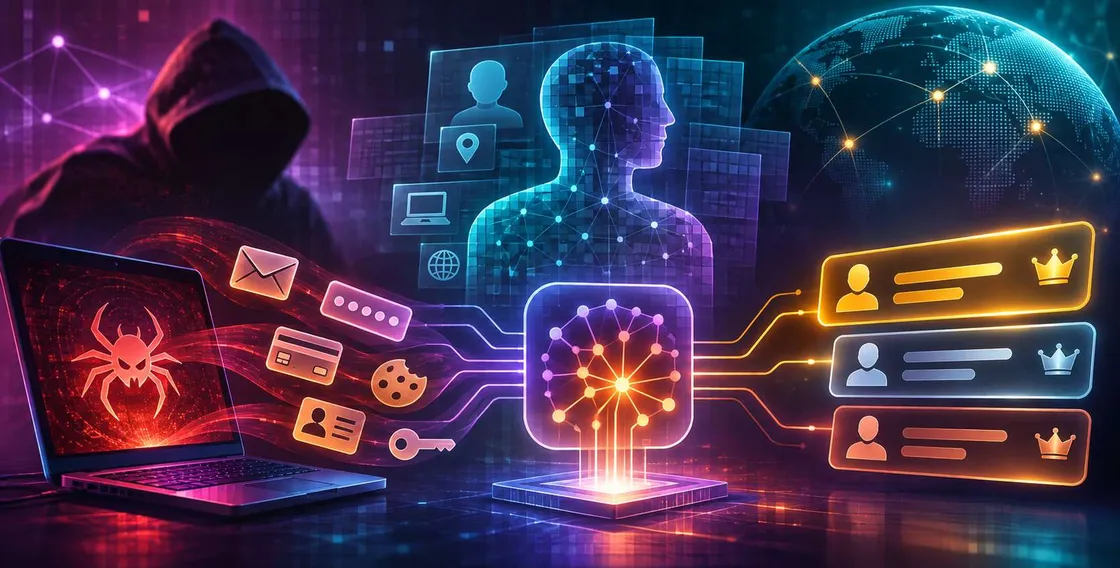
Gli esperti hanno scoperto un malware per Windows che non si limita a sottrarre credenziali, arrivando a inviare i dati raccolti a un modello di Intelligenza Artificiale, incaricato di profilare la vittima e ordinare gli account in base al possibile valore economico.
La minaccia si chiama VOLTA-AUTODOXER ed è stata analizzata da Cisco Talos in una ricerca firmata da Ryan Fetterman e pubblicata negli scorsi giorni. Il caso documenta un uso dell’AI come supporto alla selezione degli obiettivi. Talos precisa però di aver esaminato un solo campione e di non avere conferme sul suo impiego in attacchi reali.
Claude valuta i dati e seleziona gli account più redditizi per VOLTA-AUTODOXER
Il malware raccoglie password dei browser, cookie, carte di pagamento, sessioni di Discord, Telegram, Steam e Roblox, token Microsoft, chiavi SSH e persino screenshot e altri dati sensibili.
I dati così raccolti confluiscono in un rapporto, convertito in JSON e inviato tramite OpenRouter, servizio che instrada le richieste verso diversi modelli. La configurazione predefinita usa Claude Opus 4.6 di Anthropic. Il prompt gli assegna il ruolo di analista forense e chiede di classificare gli asset per valore di rivendita e valutare le abitudini di sicurezza. Il parametro temperature è fissato a 0,2.
Il programma controlla le risposte per individuare eventuali rifiuti. Se Claude non accetta la richiesta, passa a Kimi K2 di Moonshot AI e poi a Gemini 2.5 Flash di Google. Se manca una chiave API, può saltare l’analisi e inviare i dati tramite Telegram.
Un kit configurabile, ma l’attività non è confermata
Per Cisco Talos, il modello svolge parte del lavoro dell’operatore: ordina gli elementi sottratti per potenziale valore economico e valuta le pratiche di protezione degli account.
Il codice contiene sei campi sostituibili per inserire canale Telegram, chiavi e impostazioni del cliente. La società considera lo schema compatibile con un kit personalizzabile, potenzialmente venduto su ordinazione. Le comunicazioni passano da servizi di terze parti.
Il campione, osservato per la prima volta l’11 ottobre 2026, è progettato per cancellarsi dopo l’esecuzione. Talos non ne ha accertato l’impiego contro vittime reali. Rileva inoltre che VOLTA-AUTODOXER avvia Chrome in modalità headless per sottrarre token del browser e suggerisce di limitare i programmi autorizzati a usare questa modalità.
In caso di compromissione, Cisco consiglia di conservare il file di debug, cambiare le password e sostituire token e chiavi esposti. Se una frase di recupero di criptovalute è stata salvata in chiaro, occorre trasferire i fondi su un nuovo wallet.
L’analisi automatizzata può orientare gli operatori verso i profili ritenuti più redditizi, prolungando il rischio oltre il furto iniziale. La possibilità di affidare a un modello linguistico la selezione dei bersagli introduce un ulteriore elemento di complessità per le attività di difesa informatica.


