
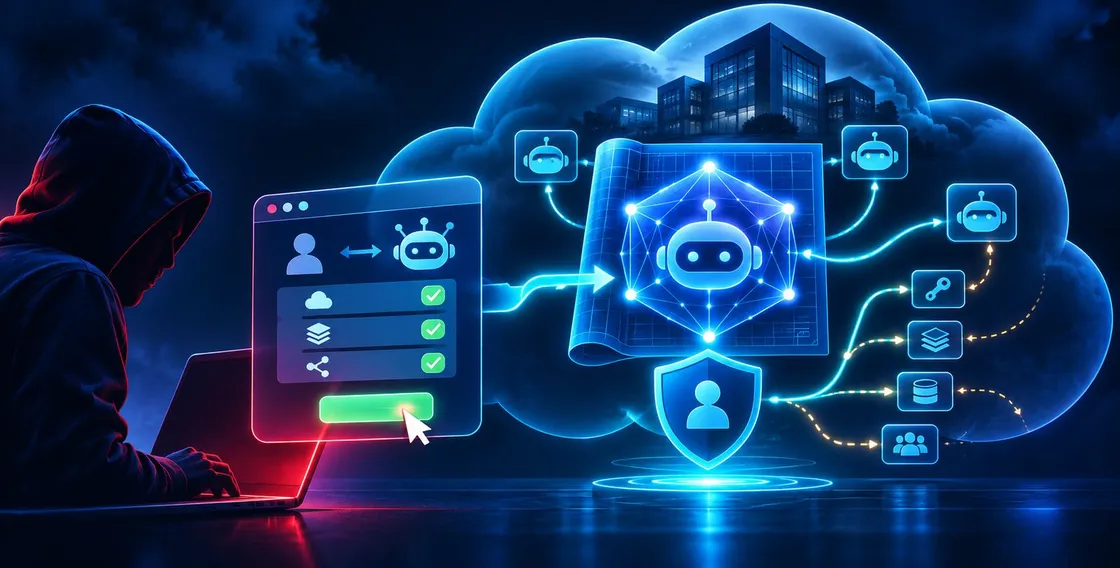
L’evoluzione degli strumenti basati sull’Intelligenza Artificiale sta introducendo nuove opportunità per le aziende, ma anche nuove superfici di attacco che richiedono particolare attenzione. Tra queste emerge Microsoft Entra Agent ID, il framework progettato per gestire le identità degli agenti AI negli ambienti aziendali.
I ricercatori di Proofpoint hanno individuato una tecnica denominata BluePhishing, che sfrutta il meccanismo di autorizzazione degli agenti per ottenere un punto d’accesso all’interno delle infrastrutture delle organizzazioni. La ricerca descrive uno scenario nel quale un’approvazione apparentemente legittima può diventare il presupposto per attività non autorizzate. Si tratta di un’analisi tecnica basata su una prova di concetto, non della segnalazione di una campagna criminale già osservata in circolazione.
Come funziona l’attacco BluePhishing contro Microsoft Entra
Per comprendere il rischio occorre partire dal funzionamento delle identità degli agenti. Microsoft Entra Agent ID utilizza gli agent blueprint, modelli che definiscono configurazione, credenziali e autorizzazioni degli agenti. Da questi elementi possono derivare identità operative associate agli utenti e agli ambienti aziendali.
BluePhishing riprende il principio del phishing basato sul consenso OAuth, adattandolo a questa nuova architettura. L’aggressore prepara un blueprint malevolo nel proprio ambiente e induce un dipendente o un amministratore dell’organizzazione bersaglio ad autorizzarlo attraverso un collegamento di consenso. Una volta accettata la richiesta, nel tenant della vittima viene creato un blueprint principal, al quale il sistema assegna il permesso applicativo AgentIdentity.CreateAsManager.
Questo meccanismo consente di creare identità locali degli agenti, utilizzando le credenziali associate al blueprint originale. Le autorizzazioni configurate possono essere ereditate dalle nuove identità, permettendo all’attaccante di ottenere token di accesso e interagire con Microsoft Graph. La ricerca mostra come questa dinamica possa trasformare una semplice approvazione in un accesso persistente, senza richiedere necessariamente la compromissione diretta delle credenziali di un dipendente.
Un elemento particolarmente delicato riguarda la visibilità delle autorizzazioni. Secondo i test descritti da Proofpoint, alcuni permessi ereditati non risultano consultabili attraverso il portale Entra o Microsoft Graph e possono essere individuati soltanto esaminando i token durante l’esecuzione. Questo rende più complessa la verifica delle attività associate alle identità create.
Quali rischi corrono le aziende e come difendersi
La pericolosità della tecnica deriva anche dalla possibilità di sfruttare la fiducia riposta negli strumenti automatizzati. Un agente AI può apparire come una componente ordinaria dell’infrastruttura aziendale, rendendo meno immediata l’individuazione di comportamenti anomali. Inoltre, un singolo blueprint può generare fino a 250 identità, ampliando il potenziale impatto di un’autorizzazione concessa senza verifiche adeguate.
Proofpoint raccomanda di rafforzare la governance delle autorizzazioni, limitando il consenso degli utenti verso agenti di terze parti non verificati. Le organizzazioni dovrebbero inoltre applicare il principio del privilegio minimo, utilizzare Conditional Access per gli agenti e monitorare i registri di controllo di Microsoft Entra. L’identificativo del blueprint rappresenta un ulteriore elemento utile per individuare configurazioni sospette e intervenire sulle identità coinvolte.
La ricerca evidenzia una trasformazione più ampia della sicurezza informatica: quando le identità digitali non appartengono più soltanto alle persone e alle applicazioni tradizionali, anche i modelli di fiducia devono evolversi. La diffusione degli agenti autonomi impone quindi alle aziende di considerarne la governance una componente essenziale della propria strategia di sicurezza.


