

Google Chrome rafforza le difese contro phishing, truffe online e malware introducendo nuove funzionalità nell’ambito della Protezione avanzata di Safe Browsing (Navigazione sicura, in italiano), caratteristica integrata nel browser. Chrome adesso distingue i siti semplicemente sospetti da quelli riconosciuti come pericolosi, utilizza l’intelligenza artificiale Gemini per individuare pagine fraudolente e controlla i comandi copiati negli appunti per intercettare gli attacchi ClickFix. Secondo Google, chi utilizza la modalità avanzata beneficia di una protezione fino a 10 volte superiore rispetto a chi mantiene le impostazioni standard. Un’affermazione importante, che merita però qualche precisazione.
Il servizio Google Safe Browsing esiste dal 2007 e costituisce da tempo uno dei principali strumenti di difesa integrati nei browser. La modalità Protezione avanzata, introdotta in Chrome nel 2020, ha esteso i controlli tradizionali basati sugli indirizzi Web già conosciuti come pericolosi, aggiungendo analisi in tempo reale e meccanismi capaci di riconoscere minacce ancora sconosciute.
A febbraio 2025 Google sosteneva che oltre un miliardo di utenti Chrome avesse attivato Protezione avanzata: all’epoca l’azienda di Mountain View parlava di una protezione doppia contro phishing e truffe rispetto alla modalità standard.
Il nuovo annuncio pubblicato da Google descrive un’ulteriore evoluzione: il browser non si limita più a confrontare gli indirizzi con database di reputazione, ma cerca di comprendere il comportamento delle pagine e le azioni che i criminali informatici tentano di indurre negli utenti. L’obiettivo è riconoscere una frode prima che la vittima inserisca credenziali, scarichi un programma dannoso o esegua comandi sul proprio computer.
Chrome distingue i siti sospetti da quelli certamente pericolosi
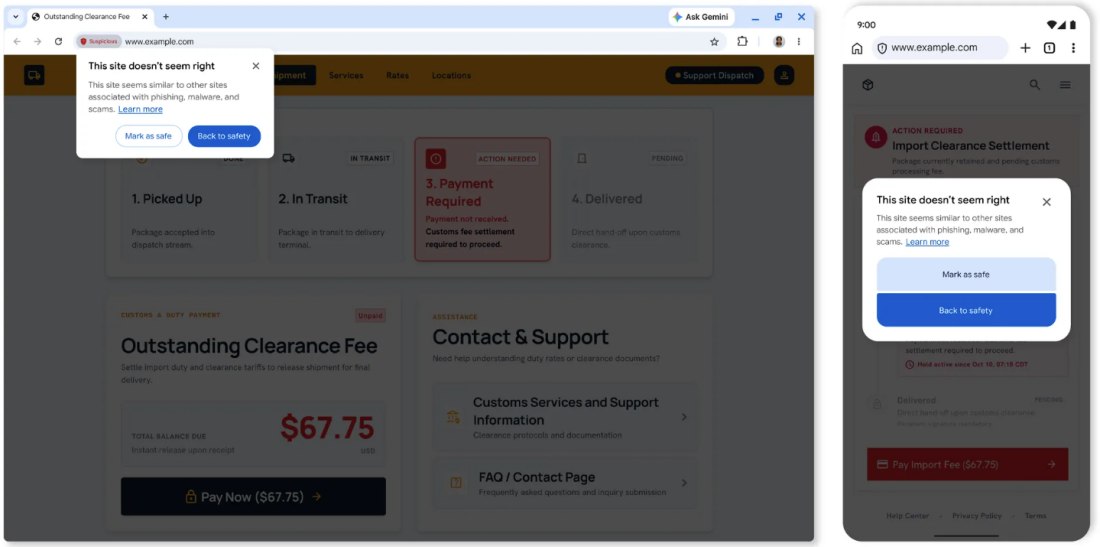
Una delle novità più visibili riguarda la classificazione delle pagine Web: Google introduce due livelli di avviso differenti, associati alla valutazione del rischio effettuata da Safe Browsing: Siti sospetti e Siti pericolosi.
Nel primo caso Chrome identifica una pagina che presenta caratteristiche comunemente associate ai siti fraudolenti, senza disporre tuttavia di elementi sufficienti per considerarla certamente malevola. Il browser mostra un’icona a forma di scudo nella barra degli indirizzi e un avviso che permette di tornare alla navigazione sicura oppure indicare che il sito è attendibile.
La seconda categoria riguarda invece le pagine per le quali Google dispone di una valutazione più affidabile circa la pericolosità: Chrome continua a mostrare il tradizionale avviso rosso a tutta pagina, che interrompe la navigazione e segnala esplicitamente il rischio.
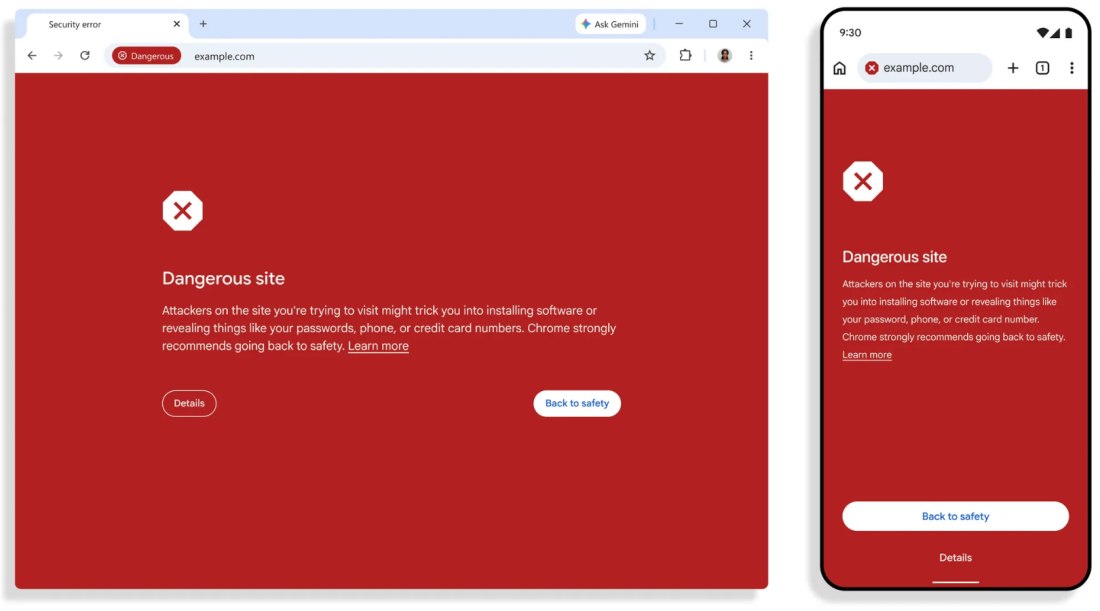
Introducendo una categoria intermedia, Chrome può segnalare anche pagine sulle quali non dispone ancora di prove definitive, senza attribuire loro automaticamente la stessa gravità di un sito già identificato come dannoso.
I criminali informatici possono infatti registrare un nome di dominio, pubblicare una falsa pagina di autenticazione e iniziare a distribuirne il collegamento prima che i sistemi tradizionali abbiano raccolto informazioni sufficienti per classificarlo. La nuova classificazione cerca di ridurre proprio tale intervallo di esposizione.
Gemini analizza le pagine Web per riconoscere le truffe
Il cambiamento tecnicamente più interessante riguarda l’integrazione di Gemini nel processo di identificazione delle pagine fraudolente.
Nel 2025 Google aveva introdotto un modello di intelligenza artificiale eseguito direttamente sul dispositivo, destinato inizialmente a riconoscere le truffe che simulano falsi interventi di assistenza tecnica. Sono quelle pagine che mostrano messaggi allarmistici, sostengono che il computer sia infetto e invitano a chiamare un numero telefonico oppure a seguire procedure potenzialmente pericolose.
La soluzione locale presentava però un limite: poteva funzionare soltanto sui dispositivi compatibili con i requisiti necessari all’esecuzione del modello. Google ha quindi deciso di passare a un modello Gemini lato server, più potente e utilizzabile da tutti gli utenti che hanno abilitato la Protezione avanzata.
Il nuovo sistema non cerca semplicemente parole come “virus“, “errore” o “aggiornamento“; analizza invece diversi elementi della pagina per ricostruirne il significato e le finalità. Tra gli indicatori che Google dichiara di utilizzare figurano il marchio rappresentato, l’intenzione apparente della pagina e una valutazione della probabilità che si tratti di una truffa, definita scam likeliness score.
Gemini non decide autonomamente se bloccare una pagina: la sua valutazione costituisce uno degli elementi che Safe Browsing combina con la reputazione del dominio e altri segnali di sicurezza, prima di produrre il verdetto finale.
Come funziona l’analisi con Gemini e quali dati arrivano ai server Google
Il passaggio dall’elaborazione locale a quella sul cloud introduce inevitabilmente una questione importante: quali informazioni del sito visitato raggiungono l’infrastruttura di Google?
La società spiega che Chrome cerca di limitare le informazioni inviate, sottoponendo il testo delle pagine all’analisi server-side soltanto quando rileva indicatori di truffa; il nuovo modello Gemini non riceve quindi indiscriminatamente il contenuto completo di ogni pagina visitata.
Google precisa inoltre che, quando Chrome trasmette contenuti al modello, questi ultimi subiscono un’elaborazione temporanea: non vengono registrati, conservati o utilizzati per addestrare i modelli di intelligenza artificiale.
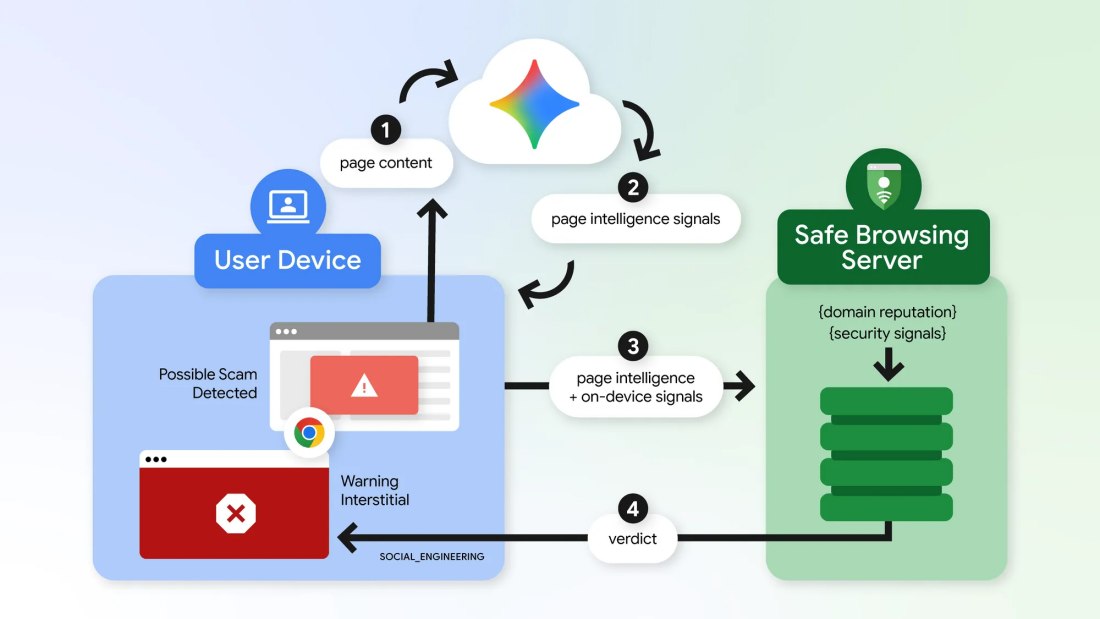
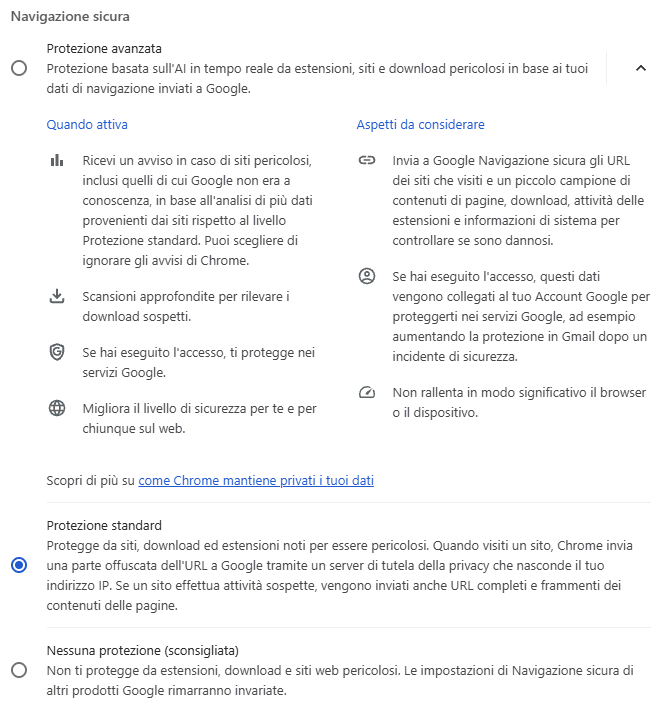
La precisazione riguarda il trattamento dei contenuti sottoposti all’analisi Gemini. Come spiegato nella documentazione ufficiale di Chrome sulla privacy, Protezione avanzata può condividere con Safe Browsing URL visitati, piccoli campioni dei contenuti delle pagine, informazioni sui download, attività delle estensioni e dati di sistema.
La Protezione standard segue invece un modello diverso. Chrome utilizza informazioni locali e interrogazioni ai servizi di reputazione; quando interroga Google per controlli ordinari sugli URL, può trasmettere una porzione offuscata dell’indirizzo attraverso un server intermedio che nasconde l’indirizzo IP dell’utente. Anche la modalità standard può comunque inviare ulteriori informazioni quando individua attività sospette.
La differenza tra le due modalità, insomma, non consiste nel fatto che una comunichi con Google e l’altra no. Cambiano la quantità di informazioni condivise, le condizioni nelle quali avvengono i controlli e la profondità dell’analisi. Per chi lavora abitualmente con applicazioni interne, documenti riservati o portali aziendali, è un aspetto da considerare attentamente insieme ai vantaggi di sicurezza.
La protezione è davvero 10 volte superiore? Cosa significa il dato di Google
Tra gli elementi più interessanti dell’annuncio figura anche quello che rischia maggiormente di generare interpretazioni sbagliate. Google dichiara che gli utenti della Protezione avanzata sono oggi 10 volte più protetti da phishing, ingegneria sociale, notifiche abusive e altre truffe rispetto a chi utilizza la Protezione standard.
Una lettura superficiale potrebbe far pensare a una probabilità di compromissione dieci volte inferiore. La nota metodologica pubblicata dall’azienda racconta però qualcosa di diverso: il confronto deriva dal numero medio di avvisi di sicurezza mostrati agli utenti delle due modalità.
Visualizzare più segnalazioni significa intercettare un maggior numero di situazioni potenzialmente pericolose, ma non dimostra che gli incidenti reali diminuiscano nella stessa proporzione.
Per misurare con precisione il vantaggio del nuovo approccio proposto da Google Chrome bisognerebbe conoscere, tra le altre cose, la percentuale di minacce effettivamente identificate, il numero di falsi allarmi, la frequenza con cui gli utenti ignorano gli avvisi e quanti tentativi di compromissione arrivano realmente a buon fine. Servirebbe inoltre controllare le differenze di comportamento tra gli utenti che scelgono volontariamente la modalità avanzata e quelli che conservano quella standard.
Come attivare la Protezione avanzata di Chrome
Per verificare lo stato della protezione durante la navigazione, basta digitare chrome://settings/security nella barra degli indirizzi. La sezione relativa alla Navigazione sicura permette di scegliere Protezione avanzata al posto di Protezione standard.
La nuova modalità avanzata comprende anche controlli più approfonditi sui download sospetti, avvisi sulle estensioni non attendibili e verifiche aggiuntive contro i tentativi di phishing. Google precisa che tali meccanismi non dovrebbero introdurre rallentamenti percepibili durante la normale navigazione.
Gli utenti che accedono con un Account Google possono inoltre valutare l’attivazione della Protezione avanzata di Navigazione sicura associata all’account, che permette di utilizzare informazioni di sicurezza anche tra servizi come Chrome e Gmail.
Negli ambienti aziendali, gli amministratori possono gestire il livello di Safe Browsing attraverso criteri centralizzati, tra cui la policy SafeBrowsingProtectionLevel. La scelta andrebbe valutata tenendo conto sia dell’esposizione degli utenti alle minacce sia delle politiche interne sul trattamento delle informazioni di navigazione.
Restano ovviamente sul tavolo limiti tecnici, possibili falsi positivi e considerazioni sulla riservatezza dei dati analizzati nel cloud. Le difese appena aggiunte in Chrome, tuttavia, ampliano il perimetro operativo di Safe Browsing: dalla semplice verifica della pericolosità di un indirizzo Web alla valutazione di ciò che una pagina cerca di di indurre a fare.


