

Tutto può iniziare con un semplice messaggio su WhatsApp. Un’azienda sconosciuta contatta l’utente per proporgli un’operazione commerciale: nella comunicazione appare il nome e cognome del destinatario e un riferimento esplicito all’indirizzo di residenza o del suo domicilio. Roba da far drizzare immediatamente i capelli!
La persona contattata non ha mai avuto rapporti con quell’azienda. Non ricorda di avere fornito il numero, non ha sottoscritto servizi, non ha richiesto informazioni e, soprattutto, non ricorda di avere mai autorizzato l’invio di comunicazioni promozionali. Eppure succede a una platea sempre più ampia di italiani.
La domanda è quindi inevitabile:
Da dove arrivano i miei dati? Come fanno a conoscere il mio nome, cognome e indirizzo di residenza associati al mio numero di telefono personale?
Il questione, nella pratica, può aprire una vicenda che coinvolge più società, intermediari tecnici, fornitori di lead (società che raccolgono o acquistano contatti di potenziali clienti e li cedono ad altre aziende per attività commerciali), database commerciali, richieste GDPR, PEC e indirizzi IP.
È proprio qui che emerge uno dei paradossi della tutela della privacy in Europa: il GDPR attribuisce all’interessato diritti molto estesi, ma esercitarli può richiedere una quantità di lavoro sproporzionata rispetto alla facilità con cui i dati, spesso, circolano.
Da un messaggio WhatsApp a una catena di società sconosciute
Parliamo di una vicenda reale, senza fare nomi, eliminando ogni elemento che consenta di identificare i soggetti coinvolti.
Un cittadino riceve un messaggio commerciale da un’azienda mai sentita prima, attraverso WhatsApp. Il testo fa riferimento non soltanto al suo nome, come abbiamo anticipato nell’introduzione, ma anche a una specifica località associata alla sua residenza. L’utente chiede immediatamente spiegazioni sulla provenienza dei dati.
A rispondere, però, non è la stessa società da cui sembrava provenire il primo messaggio. Interviene un altro soggetto, che si presenta come struttura incaricata delle attività di contatto commerciale.
Cookie: sono i primi a essere citati per spostare l’attenzione dal vero problema
In una prima comunicazione viene avanzata una spiegazione generica: il numero potrebbe essere arrivato nel database attraverso i “cookie di navigazione“.
Certo che questi cookie sono proprio birbanti! Il tentativo di placare le più che legittime richieste di chiarimento dell’interessato cerca di cavalcare quella campagna, in larga parte eccessiva, costruita negli anni attorno ai cookie traccianti, attribuendo loro quasi un potere magico che in realtà non hanno. Un cookie può contribuire a riconoscere un browser, memorizzare identificativi, preferenze o informazioni collegate a una sessione, ma non fa comparire da solo in un database nome, cognome, numero di telefono e località riferibili con certezza a una persona fisica. Per ottenere un’associazione del genere serve necessariamente qualche altro passaggio: un modulo compilato, un account autenticato, un processo di matching con altre banche dati, un’attività di arricchimento del profilo o un’integrazione tra sistemi differenti.
Attribuire genericamente tutto ai cookie (dopo tanto chiasso, in Europa si sta valutando di rimuovere anche i cookie banner), quindi, non chiarisce l’origine del dato: sposta semplicemente il problema dietro un termine tecnico diventato familiare al grande pubblico. Se poi, a seguito di una richiesta formale, emerge una ricostruzione diversa basata su una presunta registrazione a un sito Web, la prima spiegazione non solo perde consistenza, ma diventa essa stessa un elemento utile per capire quanto poco trasparente possa essere la filiera attraverso cui i dati personali arrivano fino a chi li utilizza, a torto, senza troppi scrupoli.
Messi da parte i cookie, appaiono nuovi soggetti
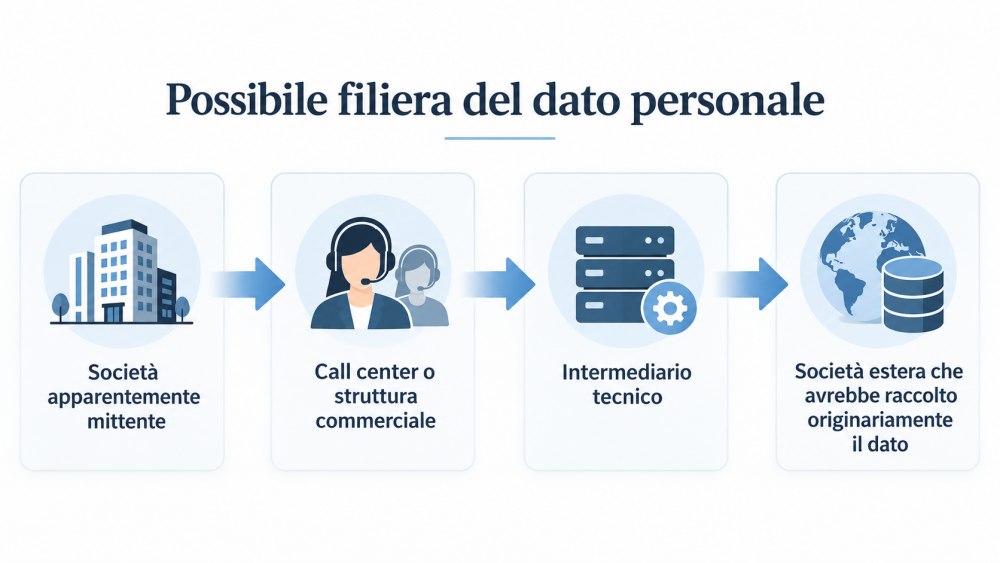
La “chiacchiera da bar” legata all’utilizzo dei cookie non può quindi, ovviamente, essere presa in considerazione. Dopo ulteriori richieste sulla provenienza dei dati citati nel messaggio WhatsApp iniziale compare un terzo soggetto, indicato come fornitore dei dati. Poi ne emerge un quarto, con sede in un altro Stato europeo, che sostiene di avere raccolto originariamente le informazioni attraverso un sito web.
Nel giro di poche settimane, il cittadino passa quindi da una singola comunicazione WhatsApp a una catena simile:
Se il messaggio arriva su WhatsApp, il problema è ancora più delicato
Il Garante italiano si è espresso in modo molto chiaro proprio su WhatsApp: l’invio di messaggi promozionali tramite questo canale è subordinato al preventivo consenso informato dell’interessato. In un provvedimento del 13 marzo 2025 l’Autorità ha accertato l’illiceità di messaggi promozionali inviati via WhatsApp in assenza di consenso.
Il motivo è che WhatsApp rientra nelle forme di comunicazione elettronica assimilabili a email, SMS, MMS e applicazioni simili. EDPB (Comitato europeo per la protezione dei dati) ricorda che, per il direct marketing attraverso questi strumenti, la disciplina ePrivacy richiede il consenso preventivo e che non è possibile aggirare tale requisito invocando semplicemente il legittimo interesse ex art. 6, par. 1, lett. f) GDPR.
Il Garante ha precisato, inoltre, che l’invio di messaggi attraverso WhatsApp non coincide con il marketing telefonico tradizionale: si tratta di una comunicazione effettuata attraverso una tecnologia di messaggistica differente. In un provvedimento del marzo 2025, l’Autorità ha osservato proprio che WhatsApp costituisce una modalità di comunicazione alternativa rispetto al normale canale telefonico.
Non basta perciò sostenere che un numero di contatto sia presente in un database o acquisito da un fornitore: per inviare quel messaggio commerciale deve esistere un consenso valido, preventivo, informato e dimostrabile, idoneo a coprire quella particolare forma di comunicazione.
La presunta registrazione che il cittadino non riconosce
La parte più interessante arriva quando chi ha raccolto i dati produce una dichiarazione. Nel caso che abbiamo citato in precedenza, secondo tale documento, il cittadino si sarebbe registrato su un determinato sito Internet, fornendo nome, cognome, numero di telefono, indirizzo, CAP, data di nascita e altri dati personali. Sarebbero stati inoltre selezionati consensi relativi al marketing e alla comunicazione dei dati a terzi.
La documentazione contiene anche data e ora della presunta registrazione e un indirizzo IP pubblico.
Sembrerebbe una prova molto dettagliata: il fatto è che l’utente non riconosce il sito web citato, non vi si è mai registrato, non riconosce l’orario indicato, l’indirizzo IP non corrisponde alla propria connessione (che utilizza un IP statico). La formulazione dell’indirizzo del domicilio presente nel record non coincide neppure con quella che normalmente utilizzerebbe.
A questo punto la presenza di un valore opt-in = sì in un database gestito dal soggetto terzo smette di essere una risposta e diventa l’inizio di una nuova domanda: chi ha realmente creato quel record?
Come si “stana” chi possiede e ha fatto circolare i dati
Il primo errore sarebbe limitarsi a bloccare il numero che ha inviato il messaggio. Così si interrompe il contatto, ma si perde l’occasione di scoprire chi possiede i dati, da dove li ha ottenuti e a chi li avesse eventualmente comunicati.
Conviene invece conservare tutto: screenshot del messaggio, nome dell’account, numero telefonico, data e ora, eventuale profilo Business, successive risposte ricevute e registro delle chiamate. Poi bisogna individuare la società che appare responsabile del contatto: dal sito aziendale si possono cercare ragione sociale, partita IVA, privacy policy, eventuale Responsabile della protezione dei dati e recapiti ufficiali.
In Italia è particolarmente utile cercare la PEC dell’azienda, perché permette di documentare con precisione invio e consegna della richiesta. A quel punto, è consigliabile esercitare formalmente i diritti previsti dal GDPR.
Il Garante per la protezione dei dati personali mette a disposizione anche un modello per l’esercizio dei diritti e ricorda che l’istanza può essere presentata direttamente al titolare del trattamento, anche tramite il Responsabile della protezione dei dati, senza particolari formalità.
Cosa chiedere nella PEC
Se il contatto è commerciale e non si riconosce di avere prestato alcun consenso, la richiesta dovrebbe essere precisa:
Ai sensi degli artt. 12, 14 e 15 del Regolamento UE 2016/679, chiedo di conoscere la fonte specifica dalla quale sono stati acquisiti i miei dati personali, la data di acquisizione, le categorie di dati trattati, la base giuridica del trattamento, i soggetti ai quali i dati sono stati comunicati e ogni informazione disponibile sulla loro origine.
Se l’azienda afferma di utilizzare il consenso come base giuridica, bisogna andare oltre:
Qualora il trattamento sia fondato sul consenso, chiedo di ricevere gli elementi idonei a dimostrare quando, come e attraverso quale procedura tale consenso sarebbe stato prestato, nonché il testo dell’informativa e delle dichiarazioni di consenso sottoposte all’interessato.
È utile avanzare anche la seguente richiesta:
Chiedo inoltre di conoscere l’identità degli eventuali fornitori, intermediari, data broker o soggetti terzi dai quali i dati siano stati ricevuti o ai quali siano stati successivamente comunicati.
Sono queste richieste a far emergere, uno dopo l’altro, gli anelli della catena. Se l’azienda risponde “abbiamo ricevuto il dato dalla società X“, occorre scrivere anche alla società X. Se X dichiara a sua volta di avere ottenuto il nominativo dalla società Y, la stessa procedura va ripetuta. Può sembrare assurdo, ma è proprio così che spesso si riesce a ricostruire la provenienza di un lead commerciale. Ogni risposta dovrebbe poi essere confrontata con le precedenti.
Se il primo soggetto parla di cookie, il secondo di un database acquistato e il terzo di una registrazione effettuata su un sito Web, le versioni devono essere messe in relazione.
Attenzione alla cancellazione immediata: potrebbe distruggere le prove utili
Se l’obiettivo è capire da dove arrivino i dati personali, è preferibile chiedere dapprima la limitazione del trattamento ai sensi dell’art. 18 GDPR, impedendone l’utilizzo commerciale ma chiedendo al titolare di conservare gli elementi tecnici necessari a ricostruire l’origine del dato.
Parallelamente conviene esercitare anche il diritto di opposizione previsto dall’art. 21 GDPR:
Mi oppongo fin da ora, ai sensi dell’art. 21 GDPR, a qualsiasi ulteriore trattamento dei miei dati personali per finalità di marketing diretto.
Se il contatto è avvenuto tramite WhatsApp, SMS, email o altro sistema di comunicazione elettronica, è opportuno specificare espressamente che l’opposizione riguarda tutti i canali commerciali.
Quanto tempo ha l’azienda per rispondere
Il titolare deve fornire riscontro senza ingiustificato ritardo e, normalmente, entro un mese dal ricevimento della richiesta. Il termine può essere prorogato fino a ulteriori due mesi in presenza di complessità o di un elevato numero di richieste, ma l’interessato deve essere informato della proroga e delle relative ragioni entro il primo mese. È quanto ricorda anche il Garante nella propria guida sull’esercizio dei diritti.
Per questo la PEC è particolarmente utile: consente di dimostrare con precisione quando la richiesta è stata consegnata e da quale giorno decorre il termine.
Se il titolare lascia trascorrere il termine senza rispondere, non è necessario inviargli ogni volta una nuova istanza concedendo implicitamente un ulteriore mese. Si può conservare la ricevuta di consegna completa, documentare il mancato riscontro ed eventualmente inviare una breve comunicazione nella quale si prende atto della scadenza.
A quel punto entra in gioco il reclamo al Garante: il reclamo ex art. 77 GDPR serve proprio a chiedere all’Autorità di verificare una possibile violazione della normativa; il Garante pubblica anche il relativo modello e indica la PEC per l’invio.
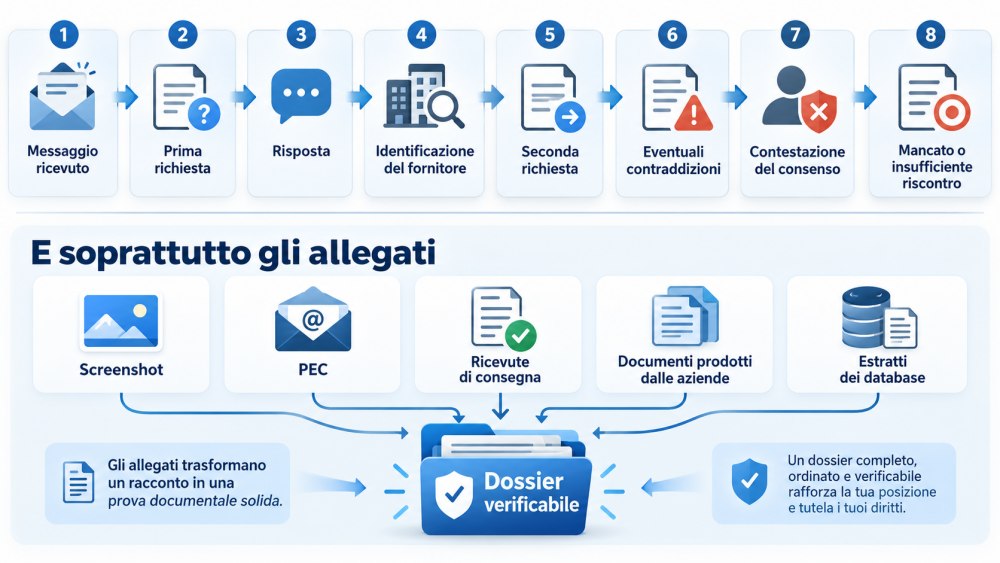
Il problema non nasce soltanto quando un’azienda tace: può rispondere senza rispondere davvero. Formule come “il dato proviene da fonti conformi al GDPR“, “il consenso risulta regolarmente acquisito“, “il nostro fornitore garantisce la liceità dei dati“, da sole, non spiegano nulla. Se il cittadino chiede da quale fonte provengano i suoi dati, la risposta dovrebbe permettergli concretamente di comprenderne l’origine. Se viene invocato il consenso, dovrebbe essere possibile capire quando e in quale modo sarebbe stato espresso.
Il diritto di accesso non dovrebbe trasformarsi in una caccia al tesoro
E se la società che ha raccolto i dati è all’estero? La presenza di una società stabilita in un altro Paese europeo non fa venire meno i diritti previsti dal GDPR: l’interessato può continuare a esercitare direttamente i propri diritti nei confronti di quel titolare.
Se poi la vicenda ha carattere transfrontaliero, entrano in gioco i meccanismi di cooperazione tra le autorità europee di protezione dei dati.
Per il cittadino italiano ciò non significa necessariamente dover iniziare presentando un reclamo all’estero: l’articolo 77 GDPR consente, ricorrendone i presupposti, di rivolgersi anche all’Autorità dello Stato membro nel quale l’interessato risiede abitualmente, lavora oppure nel quale si sarebbe verificata la presunta violazione.
Ad ogni modo, per far luce sulla natura di un messaggio commerciale, il cittadino può trovarsi a ricostruire una filiera che attraversa più società e più Stati. La legge fornisce gli strumenti per farlo ma il problema è che oggi il cittadino dovrebbe usare queste leva quasi una alla volta. Chi è disposto a destinare tempo e risorse su questo tipo di attività? Pochi. Ed ecco che chi trasferisce allegramente dati personali senza basi giuridiche o con basi piuttosto deboli può continuare indisturbato con i suoi comportamenti.
Per un’azienda, trasferire migliaia di contatti può richiedere l’uso di un semplice file CSV o di una chiamata API.
Per il cittadino, scoprire da dove provenga un singolo record può significare:
- conservare screenshot;
- esportare conversazioni;
- identificare società;
- trovare PEC e indirizzi privacy;
- inviare richieste GDPR;
- attendere un mese per ciascun riscontro;
- analizzare documenti;
- verificare IP;
- confrontare stringhe degli indirizzi;
- ricostruire ruoli tra titolari e responsabili;
- contattare società in altri Paesi;
- eventualmente presentare un reclamo.
La sproporzione è evidente: il GDPR riconosce molteplici diritti, ma non ha costruito un’infrastruttura centralizzata attraverso cui esercitarli nei confronti della filiera commerciale dei dati.
Il consenso non è un flag in un database
L’articolo 7 del GDPR stabilisce un principio molto importante: quando il trattamento si basa sul consenso, il titolare deve essere in grado di dimostrare che l’interessato lo abbia effettivamente prestato. Il testo del Regolamento è consultabile direttamente su EUR-Lex.
Ciò significa che l’esistenza di una righe quali marketing = yes oppure third_party = true non dovrebbe essere automaticamente considerata equivalente alla prova che quella specifica persona abbia realmente compiuto l’azione. Un database dimostra infatti che qualcuno o qualche processo ha scritto un determinato valore; non dimostra necessariamente chi lo abbia fatto. Queste osservazioni sono cruciali soprattutto quando l’interessato contesta espressamente la registrazione.
Se un sistema registra che un modulo è stato compilato dall’indirizzo IP X.X.X.X, quell’informazione può essere molto utile ai fini investigativi ma non certifica che la persona indicata nel database abbia effettivamente compilato il modulo. Un indirizzo IP può appartenere a una rete aziendale, una VPN, un proxy, un’uscita NAT condivisa, una rete universitaria, un’infrastruttura cloud, un servizio di sicurezza o numerosi altri sistemi.
Per attribuire una sessione a una persona servono spesso ulteriori elementi: user-agent, identificativi di sessione, email utilizzata, eventuali conferme successive, cookie tecnici, log applicativi, timestamp corretti e altre evidenze reciprocamente coerenti.
Il titolare del trattamento può limitarsi alla “fiducia” nel fornitore?
Supponiamo, come nel nostro esempio, che la società che ha materialmente utilizzato i dati affermi di averli ricevuti da un fornitore e di aver fatto affidamento sulla documentazione relativa al consenso. Il punto, però, è capire quanto possa essere sufficiente questa affermazione.
Il Garante per la protezione dei dati personali ha più volte affrontato il problema delle liste acquistate da terzi e della responsabilità di chi le utilizza: il principio dell’accountability previsto dal GDPR impone al titolare di adottare misure adeguate e di essere in grado di dimostrare la conformità dei trattamenti.
Chi utilizza una lista commerciale, quindi, non dovrebbe considerare automaticamente sufficiente una generica garanzia del fornitore. Sarebbe un atteggiamo estremamente superficiale: prima di utilizzare quei dati, quali verifiche sono state effettuate sull’origine e sulla validità del consenso?
Come potrebbe funzionare un modello europeo che tuteli davvero i cittadini?
In California, il cosiddetto Delete Act ha previsto un registro obbligatorio per i soggetti che rientrano nella definizione di data broker ovvero tutte quelle società che raccolgono, aggregano e vendono o cedono dati personali a terzi, spesso senza un rapporto diretto con le persone interessate.
Nello specifico, la California Privacy Protection Agency mantiene un Data Broker Registry pubblico, nel quale i broker devono registrarsi e fornire informazioni sulle proprie attività. Il passaggio più innovativo è però DROP, Delete Request and Opt-out Platform: attraverso DROP, un residente della California può inviare una sola richiesta destinata ai data broker attivi, invece di individuarli e contattarli singolarmente.
La documentazione ufficiale della CPPA spiega che il sistema nasce proprio per consentire la cancellazione dei dati personali mediante una singola richiesta. E dal 1° agosto 2026 i broker devono consultare DROP almeno una volta ogni 45 giorni elaborando correttamente le richieste ricevute. Devono inoltre impartire la cancellazione ai propri service provider e contractor quando ricorrono le condizioni previste dalla legge.
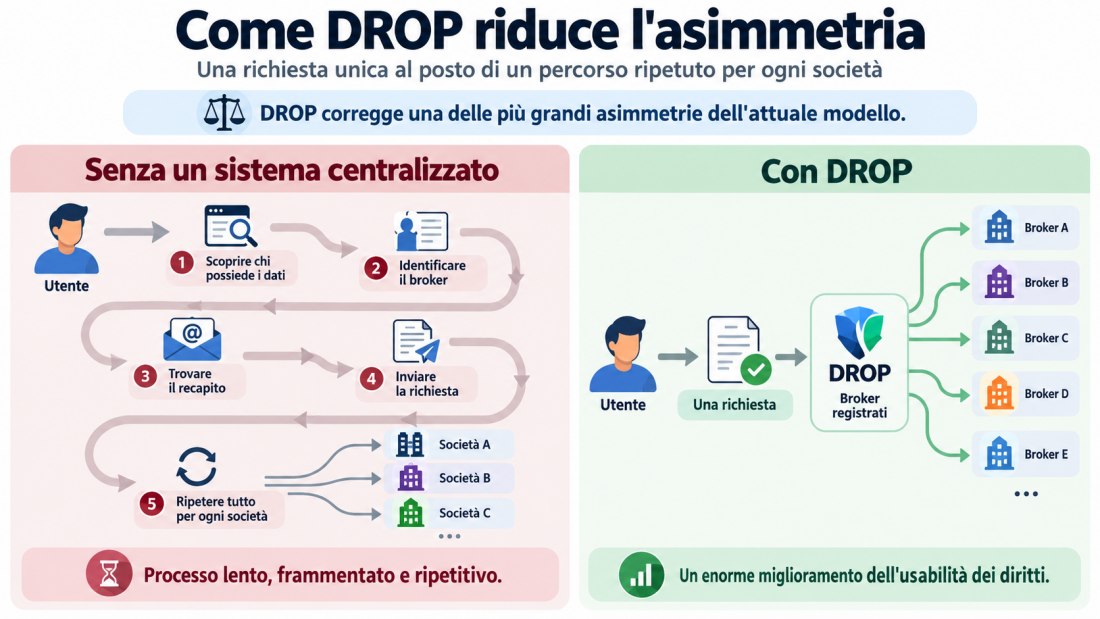
Il cittadino non deve insomma conoscere a priori aziende con cui, per definizione, potrebbe non avere mai avuto alcun rapporto diretto. La California impone inoltre ai broker di mantenere informazioni necessarie a evitare che il dato cancellato sia semplicemente riacquisito e riutilizzato poco dopo.
Nell’esempio descritto nel nostro articolo, però, DROP non avrebbe permesso di rispondere alla domanda su come i dati siano finiti in origine nel database. Se qualcuno avesse creato un record attribuendo una registrazione mai effettuata, la cancellazione eliminerebbe il dato, ma potrebbe anche rendere più difficile ricostruire l’accaduto.
Un nuovo modello europeo potrebbe essere migliore di quello californiano
La California ha risolto soprattutto il problema della cancellazione centralizzata presso i data broker. L’Europa potrebbe finalmente costruire qualcosa di più completo sfruttando i principi già contenuti nel GDPR. Un possibile sistema, molto più efficace, potrebbe unire:
- registro obbligatorio dei data broker;
- richiesta unica di cancellazione e opposizione;
- propagazione automatica verso destinatari e intermediari;
- blocco della futura riacquisizione;
- tracciabilità della provenienza;
- attestazione verificabile del consenso;
- conservazione separata delle prove quando il dato è contestato;
- obbligo di verifica per chi acquista lead.
In questo modo non si eliminerebbe soltanto il dato: si renderebbe più difficile che un dato privo di provenienza affidabile possa entrare nella catena commerciale.
Non può essere il cittadino a ricostruire tutta la filiera
Il caso descritto mostra quanto sia sproporzionato l’attuale meccanismo. Per capire perché abbia ricevuto un messaggio commerciale, il cittadino può trovarsi costretto a scoprire più società che dialogano tra loro, scrivere più richieste formali, aspettare settimane, interpretare ruoli GDPR, contestare una registrazione, verificare un indirizzo IP e confrontare informazioni geografiche differenti.
Tutto questo per stabilire una cosa che dovrebbe essere immediatamente disponibile: chi ha ottenuto il dato, da dove, con quale autorizzazione e come è arrivato fino all’azienda che lo ha utilizzato.
Il Garante Privacy può intervenire attraverso gli strumenti previsti dall’ordinamento, compreso il reclamo. Ma un sistema di tutela realmente efficiente dovrebbe ridurre la necessità di arrivare fino a quel punto.


