

Un server Linux può continuare a rispondere ai comandi di un criminale informatico anche dopo la correzione della vulnerabilità che avevano permesso l’intrusione. È quanto emerge da una nuova indagine di Microsoft Security Research, che documenta l’utilizzo di GSocket come strumento di accesso remoto persistente su server Linux compromessi.
GSocket non nasce come malware. È un progetto open source sviluppato da The Hacker’s Choice per stabilire collegamenti cifrati tra sistemi anche in presenza di firewall e NAT. La sua architettura, pensata per facilitare l’amministrazione remota, interessa però anche i gruppi criminali: Microsoft spiega che il tool è sempre più sfruttato al fine di mantenere il controllo di una macchina senza esporre porte in ingresso né gestire un server command and control (C2) dedicato.
Secondo la telemetria di Microsoft Defender for Endpoint, tra marzo e agosto 2026 il numero di dispositivi con rilevamenti associati a GSocket è aumentato del 356%. Le applicazioni Web e gli ambienti hosting rappresentano l’87% degli incidenti classificati: un dato che rende la minaccia particolarmente rilevante per chi amministra server Apache, applicazioni PHP e piattaforme cPanel.
Come funziona GSocket e perché supera firewall e NAT
Una normale connessione SSH richiede che il client possa raggiungere il server, direttamente oppure attraverso un intermediario.
GSocket adotta un meccanismo differente: entrambi gli estremi della comunicazione stabiliscono connessioni in uscita verso la Global Socket Relay Network (GSRN), una rete pubblica di relay che mette in comunicazione i due sistemi.
Il collegamento utilizza un segreto condiviso dal quale il software ricava gli identificativi di connessione e il materiale necessario all’autenticazione. Il relay abbina le sessioni e consente di instaurare un canale cifrato end-to-end; l’operatore non deve conoscere l’indirizzo IP pubblico del server remoto.
L’aggressore può così raggiungere e continuare a raggiungere una macchina compromessa anche se si trova dietro NAT, cambia indirizzo IP oppure non espone alcuna porta di amministrazione. Le regole firewall che bloccano le connessioni in ingresso non interrompono il collegamento, perché è il sistema ad avviare la comunicazione verso l’esterno.
La stessa infrastruttura pubblica di GSocket è quindi sfruttata sia per usi legittimi che per finalità malevole.
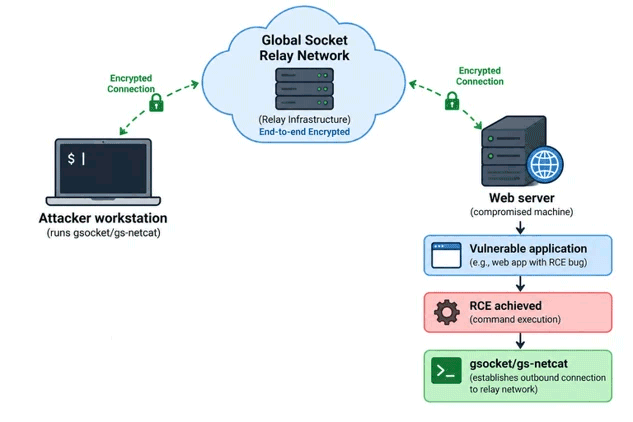
Schema dell’attacco che sfrutta GSocket (fonte: Microsoft).
Dalla vulnerabilità Web alla backdoor persistente
Microsoft ha ricostruito una sequenza ricorrente: gli attaccanti sfruttano una vulnerabilità che permette la remote code execution (RCE) su un’applicazione esposta su Internet, quindi eseguono comandi con i privilegi dell’account del servizio Web.
Attraverso curl scaricano uno script che identifica l’architettura della macchina, recupera il client GSocket appropriato e lo prepara all’esecuzione. Tra i percorsi osservati compare /dev/shm, directory normalmente associata a un filesystem temporaneo residente in memoria.
Una volta attivato il canale remoto, l’aggressore può quindi continuare a interagire con il server indipendentemente dall’applicazione inizialmente vulnerabile: applicare correzioni di sicurezza sul CMS, aggiornare un plugin o riavviare Apache non basta a eliminare l’accesso abusivo.
Gli attaccanti cercano inoltre di nascondere la propria presenza utilizzando nomi che ricordano processi del kernel o servizi Linux autentici. Il comportamento richiama le tecniche di mascheramento dei processi Linux già documentate in altre campagne.
All’interno degli incidenti attribuiti ad applicazioni Web e hosting, il 63,9% riguarda applicazioni PHP e ambienti cPanel, mentre il 24,3% coinvolge Apache. Tra le organizzazioni colpite prevalgono istruzione e ricerca (30,7%), seguite da tecnologia e telecomunicazioni (22,9%).
I dati arrivano dalla telemetria Microsoft e non rappresentano una misura universale delle compromissioni Linux.
La vicenda presenta alcune analogie con Outlaw, il malware che compromette server Linux attraverso SSH; GSocket, tuttavia, può trasformare una singola violazione applicativa in un accesso continuativo senza richiedere un’infrastruttura remota controllata direttamente dagli aggressori.
Come individuare GSocket su un server Linux compromesso
Gli eseguibili sfruttati dagli aggressori possono, come spiegano i tecnici Microsoft, assumere nomi differenti e gli aggressori possono cancellare i file utilizzati durante l’installazione.
L’approccio corretto consiste nell’esaminare le connessioni in uscita, la genealogia dei processi avviati da Apache, PHP-FPM o altri servizi Web, le attività cron e le unità systemd introdotte recentemente. Meritano attenzione anche gli eseguibili presenti nelle directory temporanee e gli script di inizializzazione delle shell.
Microsoft pubblica indicatori di compromissione e query KQL per Microsoft Defender XDR, inclusi hash SHA-256, percorsi sospetti e domini utilizzati per distribuire i componenti GSocket. Gli indicatori non costituiscono però una prova autonoma di compromissione: come abbiamo spiegato in precedenza, il progetto può essere sfruttato per finalità assolutamente legittime.
Per limitare i rischi, Microsoft suggerisce di applicare politiche restrittive al traffico in uscita (egress filtering), controllare le modifiche ai meccanismi di avvio automatico e impedire, dove possibile, l’esecuzione di programmi da directory temporanee. Occorre inoltre aggiornare kernel, applicazioni e componenti esposti.
Lo sfruttamento di un tool come GSocket mette in evidenza che correggere la falla iniziale può non comportare un’eliminazione totale della compromissione. Un aggressore che dispone già di un canale remoto indipendente può continuare a operare anche quando i componenti precedentemente vulnerabili, utilizzati per l’attacco, tornassero perfettamente aggiornati.


