

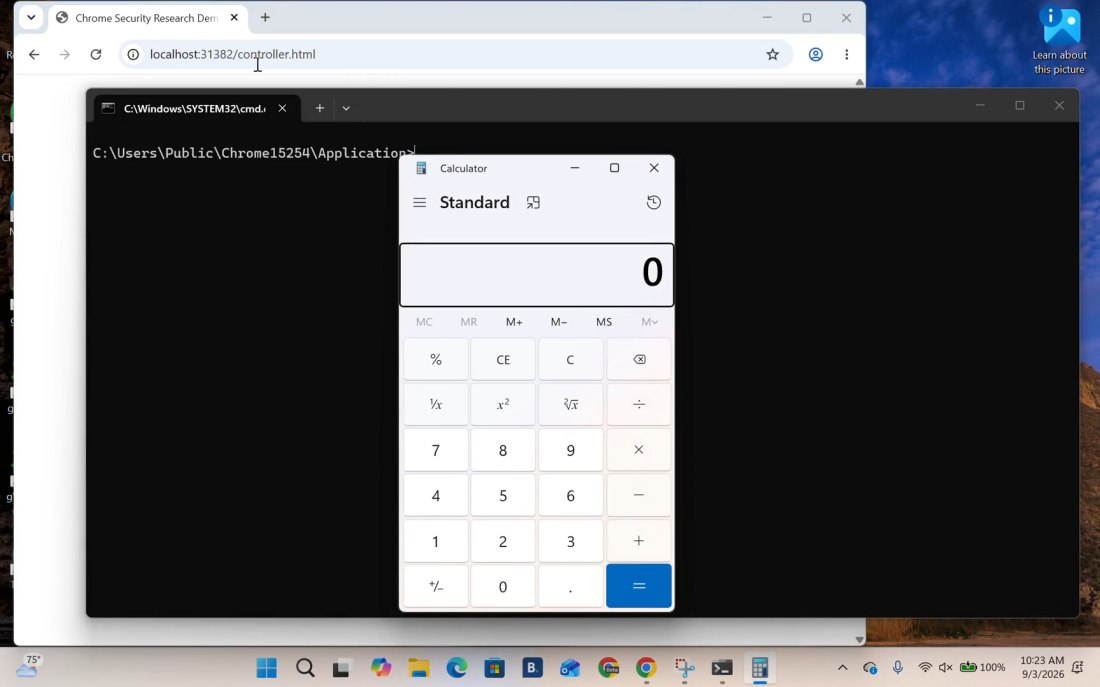
Sei giorni per individuare e concatenare 3 vulnerabilità di Google Chrome, aggirare le protezioni del browser e arrivare all’esecuzione di un programma su Windows. È il risultato ottenuto dai ricercatori di XBOW, che hanno utilizzato agenti AI per sviluppare una catena di exploit capace di trasformare una normale pagina web in un punto di ingresso verso il sistema operativo. La dimostrazione termina con l’apertura della Calcolatrice di Windows, elemento che viene storicamente utilizzato per dimostrare una falla di sicurezza di questo tipo.
La ricerca, pubblicata il 13 ottobre 2026, ha fruttato al team di XBOW una ricompensa di 250.000 dollari nell’ambito del Chrome Vulnerability Reward Program di Google. È il primo premio di tale importo assegnato per una catena completa di compromissione secondo le regole introdotte nell’aprile 2026. Non meno significativo è il tempo necessario per svilupparla: dal 2 al 7 agosto 2026, con una spesa di circa 40.000 dollari in chiamate API ai modelli AI.
Un aspetto va chiarito subito: Google ha già corretto le vulnerabilità sfruttate nella dimostrazione. Le correzioni sono arrivate attraverso aggiornamenti distribuiti tra agosto e settembre 2026. Chi utilizza Chrome 153 e successivi è protetto da qualunque tentativo di sfruttamento delle vulnerabilità in questione.
Come XBOW ha violato Chrome in 6 giorni usando l’AI
Il risultato è particolarmente interessante per il ruolo assunto dall’intelligenza artificiale durante la ricerca. XBOW ha impiegato agenti basati sul modello gpt-5.6-sol di OpenAI, assegnando loro attività differenti: analizzare il codice sorgente, individuare possibili vulnerabilità, verificare ipotesi e sviluppare le singole parti dell’exploit.
Gli agenti AI hanno lavorato su problemi circoscritti, mentre i ricercatori umani sceglievano gli obiettivi, interpretavano i risultati e decidevano come collegare le tecniche individuate. Alcune attività riguardavano il motore JavaScript, altre i meccanismi di isolamento della memoria e altre ancora la possibilità di uscire dal processo che esegue le pagine web.
Secondo XBOW, prima dell’impiego di modelli linguistici avanzati, sviluppare una catena di exploit di questa complessità avrebbe potuto richiedere a quattro specialisti dai 6 ai 9 mesi.
La vera novità riguarda la possibilità di esplorare in parallelo numerose ipotesi tecniche, sperimentando soluzioni alternative e sostituendo rapidamente quelle che non funzionano. È una forma di accelerazione della ricerca che può essere utilizzata tanto per individuare e correggere vulnerabilità quanto per sviluppare attacchi.
Protezioni di Chrome superate sfruttando tre vulnerabilità
Come accennato nell’introduzione, l’attacco ha preso di mira tre componenti di Chrome, sfruttando vulnerabilità differenti ma collegate tra loro.
Il primo problema riguardava Maglev, compilatore del motore JavaScript V8 in grado di ottimizzare il codice: un errore nella gestione di alcuni oggetti numerici permetteva di aggirare i controlli sui limiti degli array e leggere o modificare la memoria interna alla sandbox di V8.
Per uscire da tale area protetta, XBOW ha sfruttato un secondo difetto nel decoder delle immagini WebP animate: manipolando un buffer attraverso API WebCodecs, i ricercatori hanno indotto Chrome a utilizzare le dimensioni di un’immagine per decodificare i pixel di un’altra, provocando un heap buffer overflow.
La conseguente possibilità di scrivere dati nella memoria nativa ha consentito di manipolare i riferimenti al codice WebAssembly e ottenere l’esecuzione di istruzioni nel processo renderer, ancora soggetto alle restrizioni della sandbox di Chrome.
L’ultimo passaggio ha coinvolto Crashpad, il componente che raccoglie informazioni sugli arresti anomali: sfruttando un particolare flag di Windows (THREAD_CREATE_FLAGS_BYPASS_PROCESS_FREEZE), XBOW ha mantenuto attivo un thread mentre Crashpad considerava sospeso il processo. Modificando i permessi delle pagine di memoria durante le letture, l’exploit ha provocato una seconda scrittura fuori dai limiti del buffer, questa volta nel processo Crashpad, esterno alla sandbox.
Manipolando le strutture interne del componente e sfruttando funzioni già presenti in Chrome, i ricercatori sono infine riusciti a richiamare l’API Windows CreateProcessW() e ad aprire la Calcolatrice (ma avrebbero potuto eseguire altri comandi in locale!…): la prova concreta che una pagina web poteva arrivare all’esecuzione di codice fuori dalla sandbox del browser.
Tre vulnerabilità diverse, ma tutte riconducibili allo stesso errore
Osservando insieme i 3 problemi emerge una caratteristica sorprendente.
Nel primo caso, il compilatore JavaScript considerava immutabile un oggetto numerico che poteva essere modificato; nel secondo, il decoder WebP presumeva che i dati trasferiti da JavaScript non potessero più cambiare. Nel terzo, Crashpad riteneva che un processo sospeso non fosse in grado di modificare le proprie pagine di memoria.
Tre componenti completamente differenti, accomunati dalla stessa debolezza: fidarsi di una condizione senza garantire che rimanga valida.
È un aspetto importante anche per chi sviluppa software. Le vulnerabilità non nascono necessariamente da un controllo del tutto assente o da un’istruzione evidentemente pericolosa. Possono derivare da supposizioni apparentemente ragionevoli, che smettono di esserlo quando componenti differenti interagiscono in circostanze impreviste.
Qualche nota finale
La scoperta di XBOW conferma che le protezioni multiple di Chrome hanno un ruolo fondamentale: per comprometterlo non è bastato un singolo bug, ma è servita una sequenza particolarmente elaborata di errori, poi trasformati in una catena di attacco funzionante.
La novità è la velocità con cui i ricercatori sono riusciti a costruire un exploit: avvalendosi degli agenti AI, sono bastati 6 giorni per passare da una pagina JavaScript all’apertura della Calcolatrice di Windows. A fare notizia, quindi, è la rapidità con cui l’intelligenza artificiale ha contribuito a rendere possibile un attacco di grande complessità.


