

Coop Italia compare tra le presunte vittime del gruppo ransomware Qilin, che sostiene di aver sottratto circa 250 GB di file aziendali, comprendenti contratti commerciali, report finanziari, informazioni sulle vendite, presentazioni interne e documentazione personale. La rivendicazione, emersa il 23 ottobre 2026, ha attirato l’attenzione degli analisti di sicurezza informatica e compare su diverse piattaforme specializzate nel monitoraggio delle attività dei gruppi cybercriminali.
Al momento, tuttavia, non esistono conferme indipendenti sull’effettiva compromissione dei sistemi di Coop Italia, né elementi sufficienti per stabilire l’autenticità e la provenienza dei documenti che gli attaccanti affermano di possedere. La notizia riguarda quindi una rivendicazione pubblicata da un gruppo criminale, non un incidente informatico accertato.
La distinzione assume particolare importanza perché Coop Italia svolge funzioni nazionali di negoziazione commerciale, acquisto e sviluppo dei prodotti a marchio Coop per conto delle cooperative associate. Un’eventuale sottrazione di documentazione interna potrebbe coinvolgere informazioni riservate.
Qilin inserisce Coop Italia tra le presunte vittime: cosa è emerso il 23 ottobre
La segnalazione è stata diffusa da Hackmanac attraverso il proprio account X, che monitora gli incidenti di sicurezza e le rivendicazioni pubblicate dai gruppi ransomware.
Secondo la rivendicazione, Qilin avrebbe sottratto circa 250 GB di informazioni. Non è tuttavia possibile verificare né il volume effettivo dei dati né la quantità e la natura dei file che gli attaccanti sostengono di possedere.
Hackmanac riferisce che il gruppo avrebbe condiviso alcuni campioni del materiale presumibilmente sottratto, ma classifica espressamente la segnalazione come Pending verification, ossia in attesa di verifica.
La presenza di campioni pubblicati dagli attaccanti non dimostra automaticamente l’avvenuta violazione: un documento contenente il nome dell’azienda, per esempio, potrebbe provenire da un fornitore, da un partner commerciale o da un archivio già diffuso in passato.
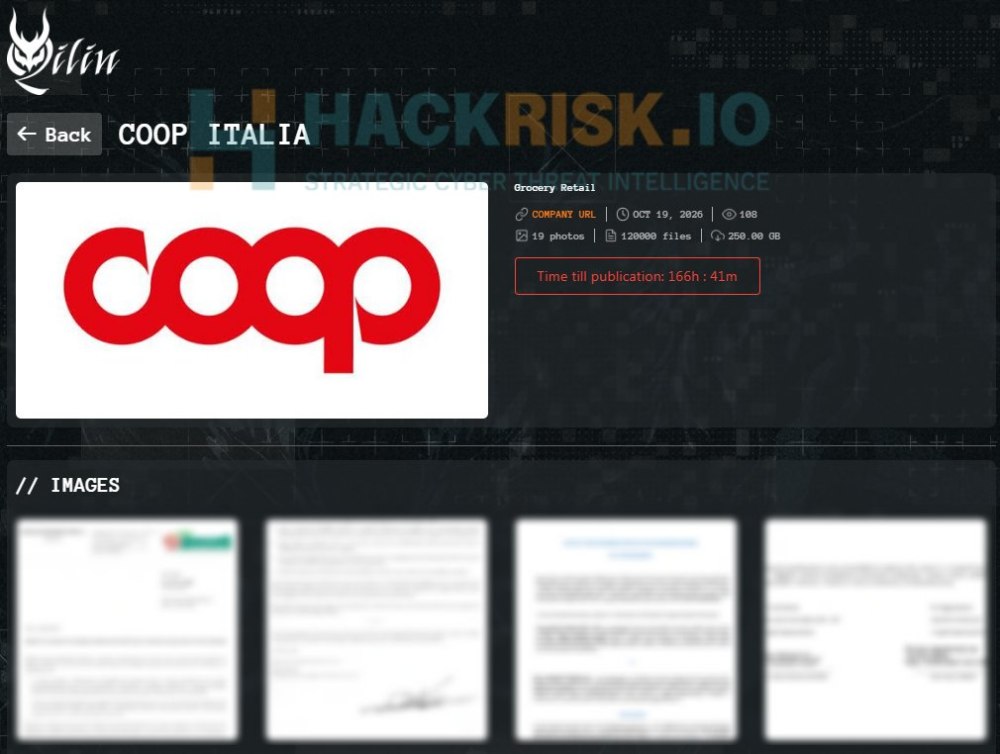
La schermata attribuita al sito del gruppo Qilin, diffusa da Hackmanac, con la rivendicazione relativa a Coop Italia. Le informazioni mostrate non costituiscono una conferma indipendente della violazione. Fonte dell’immagine: Hackmanac/HackRisk.io
La rivendicazione compare anche nelle piattaforme di monitoraggio ransomware
La segnalazione non proviene esclusivamente da Hackmanac. Diverse piattaforme di Cyber Threat Intelligence hanno rilevato la comparsa di Coop Italia nelle comunicazioni attribuite a Qilin.
Kalir Brief registra la segnalazione alle 07:36 UTC del 23 ottobre 2026, corrispondenti alle 09:36 italiane. Il servizio identifica Coop Italia come organizzazione citata sul sito di pubblicazione dei dati del gruppo ransomware, precisando che la segnalazione non permette di stabilire la data dell’eventuale intrusione e non fornisce prove indipendenti dell’accesso ai sistemi aziendali.
Un ulteriore riscontro arriva da SOCRadar, che ha inserito Coop Italia nel proprio archivio delle presunte vittime ransomware, associando a sua volta il nome al gruppo Qilin.
La scheda riporta il 23 ottobre 2026 come data di individuazione della segnalazione e indica lo stato Claimed: significa che l’organizzazione figura tra quelle rivendicate dagli attaccanti, non che gli analisti abbiano necessariamente confermato la violazione.
I diversi riscontri consentono quindi di considerare documentata l’esistenza della rivendicazione, senza però trasformare le affermazioni di Qilin in fatti accertati. Il momento della pubblicazione sul sito criminale, la data di rilevazione da parte dei servizi di monitoraggio e quella dell’eventuale attacco sono eventi distinti.
Il ruolo di Coop Italia e delle cooperative associate
Coop non è un’unica società che gestisce direttamente tutti i supermercati italiani con questa insegna: la sua struttura comprende differenti imprese cooperative, autonome nelle rispettive attività, affiancate da organismi nazionali che svolgono funzioni comuni.
Come spiega Coop nella presentazione della propria organizzazione, Coop Italia è il Consorzio Nazionale delle Cooperative di consumatori. Tra i suoi compiti figurano la negoziazione con i fornitori, la gestione degli acquisti, lo sviluppo dei prodotti a marchio Coop, le attività di marketing e comunicazione e il controllo della qualità e sicurezza dei prodotti.
Di conseguenza, le categorie documentali citate nella rivendicazione risultano compatibili con le attività abitualmente svolte da un consorzio commerciale nazionale. Contratti, condizioni economiche, documentazione relativa alle forniture, analisi delle vendite e progetti commerciali potrebbero rappresentare informazioni particolarmente sensibili.
Chi è Qilin, il gruppo ransomware che ha rivendicato l’attacco
Qilin, conosciuto anche con il nome Agenda, è un gruppo criminale attivo almeno dal 2022 e associato a numerose campagne ransomware condotte contro aziende, organizzazioni sanitarie, fornitori di servizi e infrastrutture informatiche.
Il gruppo applica il noto modello del Ransomware-as-a-Service (RaaS): gli sviluppatori mettono a disposizione il malware, le infrastrutture e gli strumenti necessari per le operazioni criminali, mentre gli affiliati conducono materialmente gli attacchi e condividono i proventi delle estorsioni.
Secondo la scheda MITRE ATT&CK dedicata a Qilin, la famiglia ransomware comprende varianti sviluppate in Go e Rust, progettate per operare su Windows, Linux e ambienti di virtualizzazione VMware ESXi.
In un attacco ransomware tradizionale, i criminali cifrano i file e chiedono un pagamento (riscatto) in cambio degli strumenti necessari al ripristino. Nella doppia estorsione, purtroppo sempre più in voga, gli attaccanti cercano anche di copiare informazioni riservate prima di attivare la cifratura sui sistemi delle vittime, utilizzando successivamente la minaccia della pubblicazione dei documenti per aumentare la pressione e indurre al trasferimento di denaro.
Come opera Qilin: le tecniche documentate anche in Italia
Il gruppo ha già attirato l’attenzione delle Autorità italiane: a maggio 2026, CSIRT Italia ha pubblicato un bollettino specifico sulle campagne di Qilin nel nostro Paese, descrivendo diversi incidenti che hanno interessato soprattutto piccole e medie imprese, ma anche fornitori di servizi cloud.
Le indagini hanno evidenziato la compromissione di apparati perimetrali esposti a Internet e l’impiego di credenziali VPN sottratte oppure acquistate da intermediari criminali specializzati nella vendita di accessi alle reti aziendali, noti come Initial Access Broker.
Una volta ottenuto l’accesso, gli affiliati Qilin possono utilizzare strumenti di amministrazione legittimi per esplorare la rete, spostarsi tra i sistemi e raggiungere server contenenti informazioni sensibili (si tratta del cosiddetto “movimento laterale“): tra le utilità più usate nelle campagne attribuite a Qilin figurano Rclone, WinSCP e FileZilla, applicazioni legittime che possono però essere impiegate anche per trasferire grandi quantità di dati verso infrastrutture controllate dagli attaccanti.
Le analisi descrivono inoltre tentativi di disabilitare le protezioni endpoint, cancellare le tracce dell’intrusione e compromettere i sistemi di backup prima di procedere all’eventuale cifratura.
Le tecniche descritte emergono dall’analisi di precedenti campagne attribuite a Qilin. Non esistono, al momento, elementi che consentano di stabilire quali strumenti o modalità di intrusione siano stati eventualmente utilizzati contro Coop Italia.
Cosa serve per verificare la rivendicazione
Le comunicazioni dei gruppi ransomware rappresentano una fonte utile per individuare possibili incidenti, ma richiedono verifiche rigorose. Le organizzazioni criminali hanno infatti un interesse diretto ad amplificare la percezione del danno per esercitare pressione sulle presunte vittime.
Un’analisi affidabile dovrebbe ricostruire la provenienza dei campioni, verificarne l’effettiva appartenenza all’organizzazione indicata e stabilire se si tratti di materiale riservato o già accessibile pubblicamente.
Il fatto che il nome Coop Italia compaia su più piattaforme di monitoraggio conferma la circolazione della rivendicazione, ma non aggiunge automaticamente prove tecniche circa l’effettiva sottrazione delle informazioni.
La nostra redazione ha contattato l’ufficio Media e PR di Coop Italia per chiedere chiarimenti sulla segnalazione, sull’eventuale riscontro di accessi non autorizzati e sulla possibile esposizione di documentazione aziendale.
In attesa di elementi verificabili o di una posizione ufficiale di Coop Italia, la notizia resta circoscritta alle dichiarazioni del gruppo ransomware Qilin. Eventuali sviluppi consentiranno di chiarire se si tratti di una compromissione effettiva e, in tal caso, quale sia il perimetro dell’incidente e quali informazioni possano risultare coinvolte.


