

Un sito Web può basarsi sull’uso di server aggiornati, un CMS sicuro, certificati HTTPS validi e nessuna vulnerabilità conosciuta, ma distribuire comunque codice malevolo ai propri visitatori. Il problema nasce quando una pagina carica componenti JavaScript gestiti da servizi esterni: strumenti statistici, piattaforme pubblicitarie, sistemi di personalizzazione, widget e librerie ospitate su CDN.
Se uno di questi fornitori subisce una compromissione, il browser può caricare ed eseguire codice dannoso a partire da un sito perfettamente legittimo. Si tratta di un attacco particolarmente insidioso perché il proprietario del sito potrebbe non rilevare alcuna modifica ai propri file ovvero agli elementi memorizzati sui propri server, che ad esempio fanno funzionare il CMS.
Vediamo come funziona il meccanismo e, soprattutto, come individuare gli script potenzialmente pericolosi utilizzando Chrome, Edge e alcuni strumenti alla portata degli amministratori Web.
Il caso Optimizely: malware distribuito attraverso 178 organizzazioni
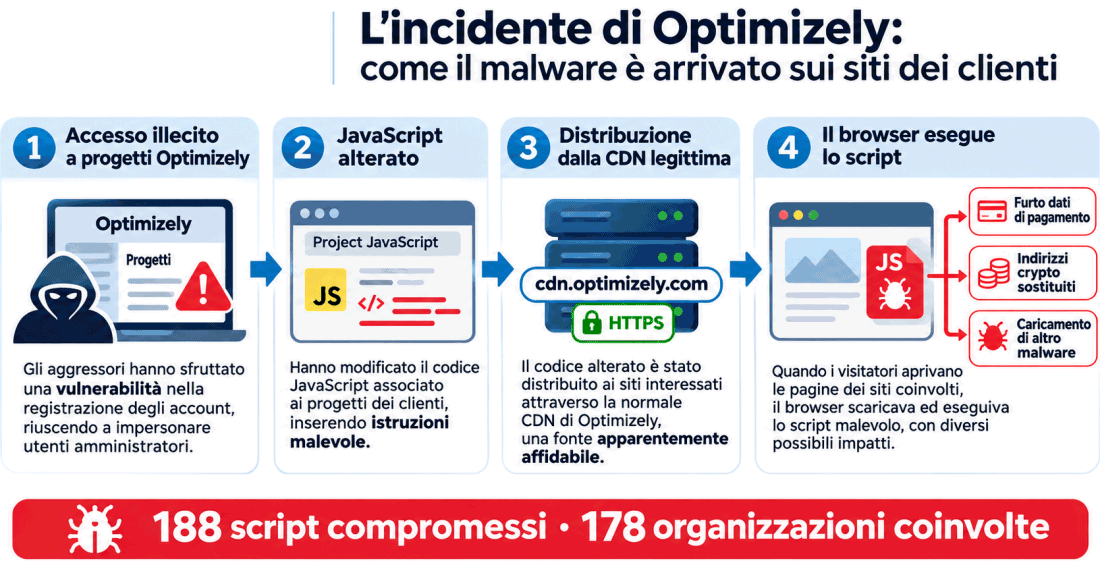
Il 16 novembre 2026, il ricercatore Scott Helme di Report URI ha documentato un attacco che ha coinvolto Optimizely Web Experimentation, piattaforma utilizzata per personalizzare le pagine Web ed effettuare test A/B. Come spiegato nell’indagine, gli aggressori sono riusciti a inserire JavaScript malevolo nei progetti online di diversi soggetti.
Optimizely ha successivamente confermato lo sfruttamento di una vulnerabilità nel processo di registrazione degli account sulla piattaforma Experimentation.
I ricercatori hanno individuato 188 script compromessi associati a 178 organizzazioni, tra cui siti di aziende e servizi molto conosciuti (guardate il calibro dei nomi delle vittime!…). Il codice era distribuito attraverso l’infrastruttura legittima di Optimizely e poteva caricare ulteriori componenti destinati, tra l’altro, a sottrarre dati di pagamento, sostituire indirizzi di portafogli crittografici e tentare attacchi contro dispositivi mobili.
Gli aggressori non avevano bisogno di violare direttamente ogni organizzazione: bastava intervenire sul componente esterno che quelle pagine consideravano attendibile. Per gli utenti, il codice proveniva da un sito Web apparentemente affidabile.
Nel caso di specie, Optimizely era utilizzato dai siti per personalizzare i contenuti mostrati ai visitatori, svolgere verifiche e modificare dinamicamente alcuni elementi delle pagine senza intervenire direttamente sul codice del sito. Per funzionare, la piattaforma caricava nel browser degli utenti uno script JavaScript ospitato sui server Optimizely. Gli aggressori hanno sfruttato proprio questo meccanismo: modificando il codice associato ai progetti dei clienti, sono riusciti a distribuire istruzioni malevole attraverso un componente esterno che i siti consideravano affidabile.
Perché uno script esterno può controllare una pagina Web
Consideriamo un sito che integra un servizio di analisi del traffico mediante questa istruzione HTML (l’indirizzo, ovviamente, è dimostrativo e non si riferisce ad alcun servizio in particolare):
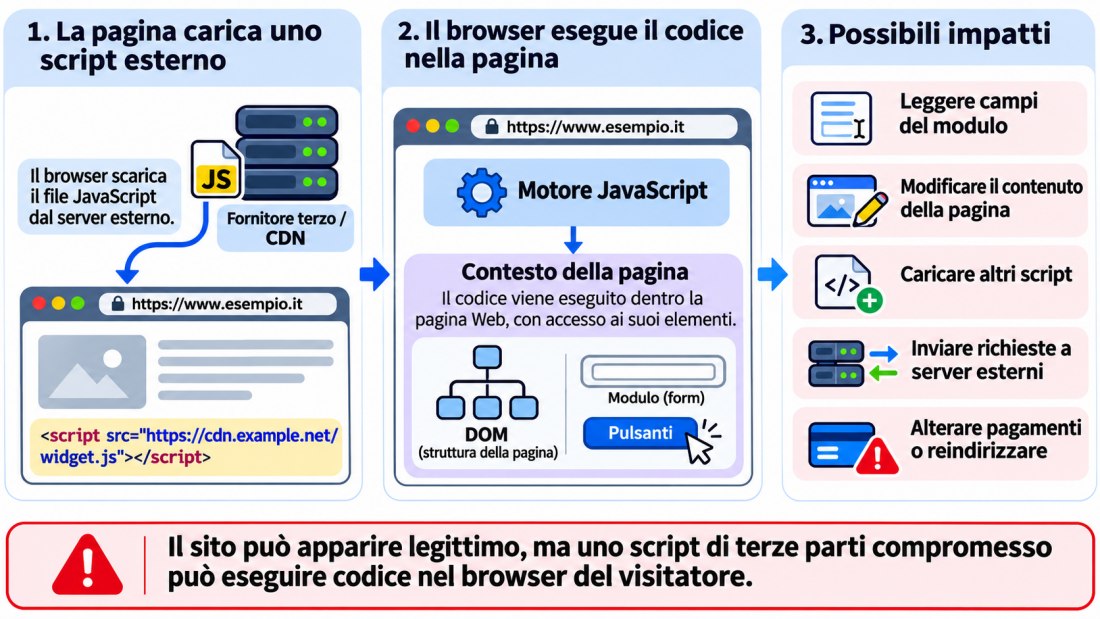
<script src="https://cdn.example.net/analytics.js"></script>Quando il visitatore apre la pagina, il browser scarica il file JavaScript dal server esterno e lo esegue. Lo script opera normalmente con i privilegi JavaScript della pagina che lo incorpora, non all’interno di un ambiente isolato appartenente al fornitore.
Può quindi interagire con il DOM (Document Object Model), ovvero con la struttura della pagina, leggere il testo e i valori di molti campi, modificare elementi dell’interfaccia e inviare richieste di rete. Le normali protezioni del browser continuano ad applicarsi: per esempio, JavaScript non può leggere direttamente i cookie marcati HttpOnly. Ciò non impedisce però a uno script malevolo di intercettare informazioni inserite in un modulo.
Il rischio aumenta quando un sito utilizza numerosi servizi esterni, magari introdotti attraverso un tag manager e non più controllati sistematicamente.
Come scoprire quali script esterni carica un sito con Chrome
Possiamo eseguire una prima verifica direttamente con gli strumenti sviluppatore di Chrome o Edge.
- Aprire il sito da analizzare e premere il tasto
F12. - Selezionare la scheda Network (Rete) e attivare Preserve log o Keep log, per conservare le richieste durante eventuali reindirizzamenti.
- Premere
CTRL+Rper ricaricare la pagina mantenendo aperti gli strumenti. - Selezionare il filtro JS, che mostra le richieste relative alle risorse JavaScript.
- Esaminare le colonne Domain e Initiator, aggiungendole se necessario dal menu delle intestazioni (basta cliccarvi con il tasto destro e aggiungere le voci d’interesse), per individuare i server esterni e capire quali componenti hanno avviato il caricamento.
Una pagina potrebbe caricare file da domini associati a Google Analytics, strumenti pubblicitari, CDN e servizi di personalizzazione: ogni script rappresenta una dipendenza che merita una valutazione.
Selezionando una richiesta e aprendo Headers possiamo verificare URL, server di origine e intestazioni della risposta. La scheda Initiator aiuta invece a ricostruire la catena dei caricamenti. Possiamo anche utilizzare la sezione Sources per consultare il codice JavaScript ricevuto, cercando richieste verso altri domini, operazioni sul DOM e funzioni come fetch().
Come controllare gli script presenti in un sito WordPress
Chi amministra WordPress dovrebbe prestare particolare attenzione ai plugin che aggiungono automaticamente JavaScript alle pagine. Per ottenere un primo elenco degli script registrati nella pagina corrente, possiamo inserire temporaneamente questo codice in un ambiente di sviluppo o in un plugin di diagnostica:
add_action('wp_print_scripts', function () {
    global $wp_scripts;

    foreach ($wp_scripts->queue as $handle) {
        $script = $wp_scripts->registered[$handle] ?? null;

        if ($script && !empty($script->src)) {
            error_log($handle . ': ' . $script->src);
        }
    }
}, 999);
Con il logging WordPress correttamente configurato, il codice registra gli URL degli script gestiti attraverso il sistema di accodamento del CMS.
Da tenere presente, tuttavia, che script inseriti direttamente nel markup, aggiunti dinamicamente da JavaScript oppure caricati tramite un tag manager potrebbero non comparire: è importante confrontare il risultato con la scheda Network del browser e, in ogni caso, bisogna ricordarsi di rimuovere il codice alla fine dei test.
IlSoftware.it aveva già approfondito un caso simile con Polyfill.io e la distribuzione di codice malevolo attraverso servizi esterni.
Subresource Integrity: impedire modifiche non autorizzate agli script
Una prima contromisura si chiama Subresource Integrity (SRI), funzionalità che permette al browser di controllare che una risorsa esterna corrisponda esattamente a una versione considerata attendibile. Per una libreria JavaScript statica possiamo calcolare l’hash SHA-384 del file precedentemente verificato:
openssl dgst -sha384 -binary libreria.js | openssl base64 -AIl valore ottenuto può essere inserito nell’attributo integrity:
<script
  src="https://cdn.example.net/libreria.js"
  integrity="sha384-VALORE_HASH_BASE64"
  crossorigin="anonymous">
</script>
Il valore segnaposto sha384-VALORE_HASH_BASE64 deve essere sostituito con l’hash effettivo dello script calcolato in precedenza. Per le risorse provenienti da altri domini, il server deve inoltre fornire le intestazioni CORS (Cross-origin resource sharing) appropriate. Se il file cambia e l’impronta crittografica non corrisponde, il browser ne impedisce il caricamento.
La tecnica funziona molto bene con librerie versionate (librerie software distribuite in versioni specifiche e identificabili, ad esempio jQuery 3.7.1), il cui codice rimane invariato per quella versione), ma è poco adatta agli script che cambiano continuamente, come quelli utilizzati per test A/B e personalizzazione.
La documentazione MDN descrive il funzionamento di SRI e le condizioni necessarie per utilizzarlo correttamente.
Content Security Policy: impedire a JavaScript di comunicare con server non autorizzati
Un’altra protezione importante è Content Security Policy (CSP), funzionalità che consente al proprietario di un sito Web di stabilire quali risorse il browser può caricare e verso quali server può inviare determinate richieste.
Immaginiamo che il nostro sito utilizzi una libreria JavaScript ospitata su una CDN esterna: vogliamo consentirne il caricamento, ma impedire che altri script possano scaricare codice da domini sconosciuti o trasmettere informazioni verso server non autorizzati. Possiamo farlo configurando sul server Web un’intestazione HTTP come questa:
Content-Security-Policy: default-src 'self'; script-src 'self' https://cdn.example.net; connect-src 'self'Il significato delle tre regole è piuttosto semplice:
default-src 'self':per le tipologie di risorse prive di regole specifiche, il browser deve accettare soltanto contenuti provenienti dallo stesso sito, salvo eccezioni previste dalla policy.script-src 'self' https://cdn.example.net:il browser può eseguire gli script provenienti dal nostro sito e dalla CDN indicata. Gli script caricati da altri domini sono bloccati, salvo ulteriori autorizzazioni previste dalla configurazione.connect-src 'self':JavaScript può effettuare richieste di rete, ad esempio mediantefetch(), XMLHttpRequest o WebSocket, soltanto verso lo stesso sito.
Se uno script compromesso tentasse di contattare un server esterno non autorizzato attraverso fetch(), il browser bloccherebbe la richiesta e segnalerebbe una violazione della CSP nella console degli strumenti sviluppatore, accessibile con F12.
Alcune osservazioni sull’uso di CSP
L’esempio che abbiamo proposto al paragrafo precedente è volutamente restrittivo e potrebbe impedire il funzionamento di immagini, fogli di stile, script inline e servizi legittimi.
Prima di applicare una CSP su un sito pubblico è quindi opportuno provarla utilizzando l’intestazione Content-Security-Policy-Report-Only al posto di Content-Security-Policy. In questa modalità il browser segnala le violazioni senza bloccare le risorse: per ricevere automaticamente i rapporti sul server occorre configurare anche un’apposita destinazione.
CSP non offre comunque una protezione assoluta: se un dominio esplicitamente autorizzato, come quello utilizzato da Optimizely, distribuisce JavaScript malevolo, il browser può eseguirlo perché proviene da un’origine considerata attendibile. Una CSP ben configurata può però limitare alcune azioni successive, come il caricamento di ulteriori script da domini sconosciuti o determinate comunicazioni verso server controllati dagli aggressori.
Per approfondire la configurazione e le regole disponibili, rimandiamo alla guida ufficiale MDN sulla Content Security Policy.
La vera protezione: controllare le dipendenze del proprio sito
SRI e CSP sono strumenti importanti, ma non sostituiscono una gestione accurata dei componenti esterni.
Le raccomandazioni OWASP sulla gestione del codice JavaScript di terze parti suggeriscono di ridurre le dipendenze non indispensabili, controllare i fornitori e limitare l’accesso alle informazioni più delicate, soprattutto a quelle che non sono essenziali.
È particolarmente utile verificare quali script vengono eseguiti sulle pagine di autenticazione e pagamento, controllare le modifiche alle risorse esterne e predisporre un sistema di segnalazione delle violazioni CSP.
Il caso Optimizely dimostra che un certificato HTTPS valido e un server Web non compromesso non bastano a garantire la sicurezza di una pagina: ogni componente JavaScript esterno autorizzato a operare nel browser diventa, di fatto, parte del codice applicativo del sito.
L’amministratore di qualsiasi sito Web dovrebbe chiedersi non soltanto se il proprio server sia sicuro e se il CMS sia esente da vulnerabilità, ma anche quali soggetti esterni possano eventualmente modificare il codice eseguito dai visitatori attraverso il codice JavaScript caricato e quali controlli impediscano a quel codice di comportarsi in modo pericoloso.
Commento finale
Ricordiamo il confronto che abbiamo avuto qualche anno fa con un esponente di una famosissima multinazionale: si ostinava ad affermare che attraverso i loro sistemi non potevano passare JavaScript malevoli. Il meccanismo descritto in questo articolo dovrebbe essere ormai arcinoto ma ancora oggi continuiamo ad accorgerci che, per alcuni, continua a risultare ostico e, soprattutto, non se ne comprendono le reali potenzialità.
Di fronte a un interstitial palesemente offensivo che appariva durante la navigazione del sito, il portavoce della nota azienda usava la tecnica dello scaricabarile: “ti assicuro che tutti i nostri tecnici interni hanno tutti un billing automatico o un componente indesiderato installato all’interno del browser“. È una dichiarazione (peraltro non rende propriamente giustizia al reparto IT di quella stessa azienda…) che fa cadere le braccia (la ricordiamo ancora oggi a distanza di anni!…) e che di fatto disconosce il funzionamento stesso degli script JavaScript di terze parti e i rischi derivanti dalla loro esecuzione nel browser degli utenti.
Attribuire automaticamente un comportamento anomalo alle estensioni installate nel browser significa ignorare un’intera categoria di attacchi alla supply chain Web, oltre che trascurare il ruolo che piattaforme pubblicitarie, servizi di personalizzazione, CDN e altri fornitori possono avere nella distribuzione di codice non autorizzato.
Naturalmente, un’estensione malevola può provocare effetti analoghi. Ma è proprio per questo che servono verifiche tecniche, non rassicurazioni categoriche: analisi delle richieste di rete, individuazione dell’origine degli script, ricostruzione delle catene di caricamento e confronto del comportamento su browser e dispositivi differenti.
Il caso Optimizely dimostra, ancora una volta, quanto sia pericoloso considerare implicitamente affidabile tutto ciò che proviene da un fornitore conosciuto. La reputazione di un’azienda non costituisce una garanzia tecnica sull’integrità del codice che distribuisce.


