

Alcuni computer Windows, smartphone, un router WiFi e qualche servizio cloud possono costituire l’intera infrastruttura informatica di un professionista o di una microimpresa. È uno schema semplice, ma la compromissione di un solo account può essere sufficiente per sottrarre informazioni riservate, bloccare l’attività o assumere il controllo di servizi essenziali.
NIST (National Institute of Standards and Technology) ha pubblicato una guida dedicata alla sicurezza informatica per le imprese più piccole, con raccomandazioni che spaziano dalla gestione delle password ai backup, dalla protezione contro il ransomware al monitoraggio degli accessi. Il documento, però, merita qualcosa di più di una semplice lettura: alcune indicazioni sono immediatamente applicabili, altre richiedono precisazioni tecniche per evitare di creare un falso senso di sicurezza.
Abbiamo quindi esaminato il nuovo documento “Small Business Cybersecurity: Non-Employer Firms” pubblicato il 2 novembre 2026 con l’identificativo NIST CSWP 50, analizzando i consigli più importanti, i loro limiti e le verifiche che professionisti e piccole aziende possono effettuare concretamente su sistemi Windows, reti e piattaforme online.
Chi è il NIST e perché le sue indicazioni hanno valore
Il NIST è un’agenzia federale statunitense che opera nell’ambito del Dipartimento del Commercio. Fondato nel 1901, svolge attività di ricerca, sviluppo di standard e definizione di riferimenti tecnici in numerosi settori, tra cui la sicurezza informatica.
In tema di cybersecurity, NIST produce documentazione utilizzata da Pubblica Amministrazione, imprese, produttori software e professionisti della sicurezza. Le sue pubblicazioni riguardano, tra le altre cose, crittografia, autenticazione, gestione delle vulnerabilità, protezione delle informazioni e risposta agli incidenti.
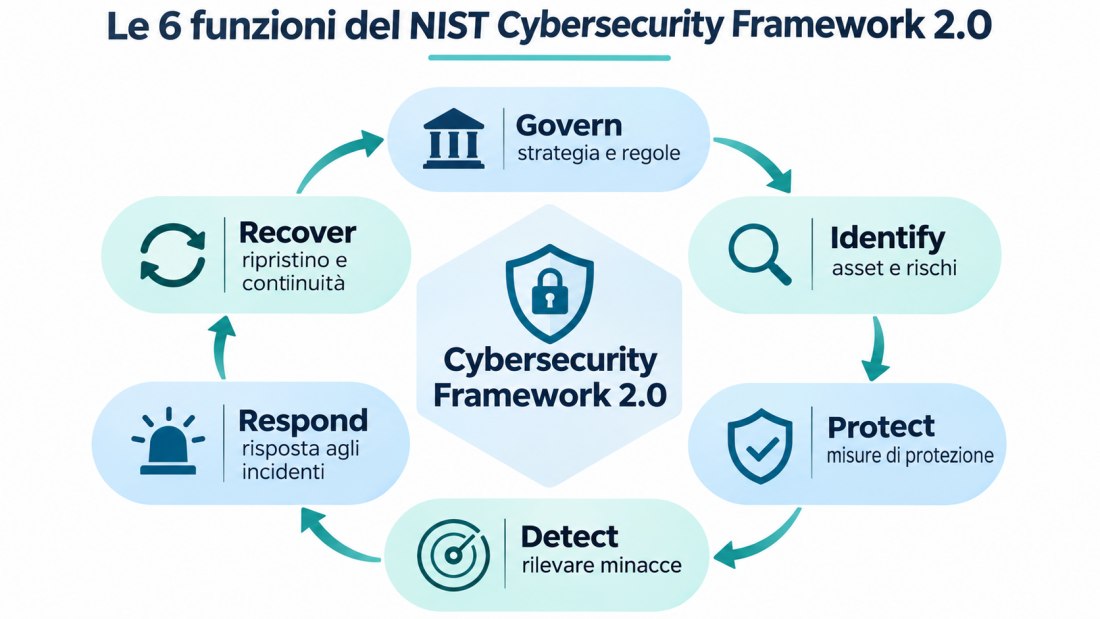
Uno dei riferimenti principali è il Cybersecurity Framework 2.0, un modello che organizza la gestione del rischio informatico in 6 funzioni: Govern, Identify, Protect, Detect, Respond e Recover. Il nuovo CSWP 50 applica queste funzioni alle cosiddette non-employer firms, attività senza dipendenti retribuiti oltre ai titolari. Oltreoceano rappresentano, secondo i dati riportati dal documento, quasi l’82% delle circa 35 milioni di piccole imprese.
Le indicazioni sono interessanti anche per le realtà italiane: non costituiscono obblighi normativi né criteri automatici di certificazione, ma un metodo per individuare le misure che consentono di ridurre concretamente i rischi.
Il punto centrale della guida è che la sicurezza deve partire dalle conseguenze di un incidente, non dall’elenco dei prodotti da acquistare. Una microimpresa può avere un antivirus aggiornato e continuare a essere estremamente vulnerabile se l’account che controlla posta elettronica, dominio Internet e backup non è adeguatamente protetto.
1. Inventario degli asset: perché conoscere i propri dispositivi non basta
La prima raccomandazione riguarda l’identificazione delle risorse digitali essenziali: NIST suggerisce di censire hardware, software, account, dati e servizi esterni, indicando per ciascuno l’importanza operativa e le misure di sicurezza già adottate.
Immaginiamo un professionista che utilizza Microsoft 365, un sito WordPress, un provider per il dominio e un servizio cloud per conservare documenti. Se tutti gli account possono essere recuperati attraverso la stessa casella email, quest’ultima rappresenta un punto particolarmente critico.
Un aggressore che riesca a controllarla potrebbe richiedere il ripristino delle password degli altri servizi, intercettare comunicazioni e, in alcuni casi, modificare le impostazioni dei sistemi collegati.
Come costruire un inventario realmente utile
Per una microimpresa è sufficiente iniziare con un foglio elettronico contenente le seguenti informazioni:
- Risorsa: computer, smartphone, NAS, dominio, servizio cloud oppure account.
- Funzione: attività lavorativa che dipende dalla risorsa.
- Dati trattati: informazioni personali, documenti riservati, fatture o credenziali.
- Dipendenze: altri sistemi e account necessari al funzionamento o al recupero.
- Protezione: MFA, cifratura, backup, aggiornamenti e controllo degli accessi.
- Impatto: conseguenze economiche e operative di una compromissione.
Per ogni risorsa conviene inoltre chiedersi cosa succederebbe se diventasse indisponibile per 24 o 48 ore.
NIST suggerisce di documentare i rischi considerando minacce, vulnerabilità, probabilità e impatto: per una piccola attività può essere sufficiente una classificazione motivata delle priorità.
La nostra valutazione: l’inventario è una delle raccomandazioni più importanti, a condizione che descriva anche le relazioni tra servizi. Un elenco statico dei dispositivi non permette di identificare tutti i possibili punti di compromissione.
2. Password di 15 caratteri: cosa dice il NIST
Il documento CSWP 50 invita a utilizzare password robuste, uniche e lunghe almeno 15 caratteri, suggerendo l’impiego di password manager e passkey.
Il requisito minimo di 15 caratteri riguarda le password utilizzate come unico fattore di autenticazione; quando una password è utilizzata nell’ambito di un’autenticazione multifattore, la specifica consente ai servizi di accettare password di almeno 8 caratteri. Una password più lunga e casuale rimane consigliabile, soprattutto quando l’utente non può controllare le modalità con cui il servizio gestisce credenziali e tentativi di accesso.
Una tecnica che il NIST non cita ma che continua ad essere efficace ancora oggi è il metodo Diceware, ideato nel 1995 da Arnold Reinhold. Il suo principio è semplice: anziché inventare una password affidandosi alla fantasia, si selezionano casualmente alcune parole da un elenco prestabilito, ottenendo una passphrase lunga, memorizzabile e matematicamente difficile da indovinare.
Il metodo originale utilizza 5 dadi a 6 facce (da qui il nome) per selezionare ogni parola da una lista di 7.776 termini (6⁵). Ogni estrazione introduce circa 12,9 bit di entropia; una sequenza di 6 parole indipendenti raggiunge quindi circa 77,5 bit di entropia, corrispondenti a oltre 221 miliardi di miliardi di combinazioni possibili.
In generale, NIST scoraggia le regole arbitrarie di composizione, come l’obbligo di inserire contemporaneamente maiuscole, numeri e simboli, e non prevede cambi periodici obbligatori delle password in assenza di evidenze di compromissione.
Il problema principale è infatti il riutilizzo delle credenziali: una password molto complessa, utilizzata su più siti, può consentire attacchi di credential stuffing quando viene sottratta attraverso un servizio compromesso.
Passkey e MFA: non tutte le protezioni sono equivalenti
Il documento privilegia l’autenticazione multifattore resistente al phishing.
Un codice OTP generato da un’applicazione può essere sottratto attraverso una pagina fraudolenta e utilizzato immediatamente dall’aggressore. Lo stesso può accadere con i codici ricevuti via SMS. Le passkey basate su FIDO2/WebAuthn adottano invece un meccanismo crittografico a chiave pubblica e privata. La chiave privata non viene trasmessa al sito e l’autenticazione è associata all’identità del servizio legittimo, riducendo drasticamente l’efficacia del phishing tradizionale.
Se il servizio mantiene una modalità alternativa di recupero (quindi che scavalca l’uso delle passkey) scarsamente protetta, un aggressore potrebbe tentare di sfruttarla.
Le verifiche pratiche da eseguire
- Controllare se gli account email, bancari, cloud e amministrativi supportano passkey o chiavi di sicurezza FIDO2.
- Verificare quali altri metodi di autenticazione rimangono attivi.
- Esaminare le sessioni aperte e i dispositivi autorizzati.
- Registrare, quando possibile, più di un autenticatore indipendente per evitare di perdere l’accesso all’account.
- Conservare i codici di recupero in un archivio protetto, accessibile anche in caso di smarrimento del dispositivo principale.
La nostra valutazione: le passkey offrono un miglioramento concreto rispetto all’autenticazione basata esclusivamente su password, ma la sicurezza effettiva dipende anche dalle procedure di recupero, dalla gestione delle sessioni e dalle autorizzazioni concesse alle applicazioni collegate.
3. Windows: lavorare senza privilegi amministrativi serve davvero?
Il NIST consiglia di utilizzare account standard per le operazioni quotidiane, riservando quelli amministrativi alle attività che richiedono privilegi elevati.
Il suggerimento applica il principio del privilegio minimo: un processo avviato con i privilegi dell’utente standard incontra maggiori limitazioni quando tenta di modificare componenti protetti del sistema operativo.
Su Windows 11 è possibile verificare i membri del gruppo degli amministratori locali aprendo PowerShell ed eseguendo:
$admins = Get-LocalGroup -SID "S-1-5-32-544"
Get-LocalGroupMember -Group $admins.Name
Il SID (Security Identifier) S-1-5-32-544 identifica il gruppo amministratori integrato di Windows ed evita problemi legati alla traduzione del nome del gruppo.
Il comando permette di vedere quali account e gruppi risultano membri degli amministratori locali, ma non costituisce un inventario completo di tutte le autorizzazioni assegnate attraverso criteri aziendali o altri meccanismi.
Come applicare il principio del privilegio minimo
La configurazione consigliabile prevede un account standard utilizzato normalmente e un account amministrativo separato, protetto da credenziali differenti.
Prima di modificare il tipo di account da Impostazioni, Account, Altri utenti, bisogna verificare che esista almeno un amministratore funzionante, altrimenti si rischia di perdere la possibilità di amministrare il computer.
L’utilizzo di account standard non elimina il rischio di ransomware: un processo malevolo può comunque modificare o cifrare i file ai quali l’utente corrente ha accesso, compresi documenti personali e cartelle condivise per le quali dispone di autorizzazioni di scrittura.
È altrettanto importante comprendere che UAC (User account control) non equivale a una separazione completa dei privilegi: un amministratore che utilizza UAC opera con un token limitato, ma può autorizzare un’elevazione senza passare a un’identità amministrativa distinta.
Per ambienti più strutturati, il principio può essere rafforzato con criteri di controllo delle applicazioni, restrizioni sulle esecuzioni non autorizzate e una gestione centralizzata delle identità.
La nostra valutazione: la raccomandazione NIST è tecnicamente fondata, ma deve essere considerata una misura per ridurre i privilegi disponibili all’attaccante, non una protezione assoluta contro malware e ransomware.
Administrator Protection: perché Microsoft ha cercato di superare i limiti di UAC
La separazione dei privilegi ha assunto un ruolo ancora più importante con l’introduzione di Administrator Protection o Protezione amministratore, la funzionalità con cui Microsoft ha cercato di correggere uno dei limiti storici di UAC.
Nel modello tradizionale, un utente appartenente al gruppo Administrators dispone di un token limitato per le attività ordinarie e di un token elevato per quelle amministrative. Entrambi appartengono però alla stessa identità e condividono risorse quali il profilo utente e porzioni del registro. La separazione non costituisce quindi un confine di sicurezza sufficientemente rigoroso contro tutte le tecniche di escalation dei privilegi.
Protezione amministratore introduce un meccanismo differente: per eseguire un’operazione privilegiata, Windows crea un contesto amministrativo isolato utilizzando uno shadow administrator, un account nascosto gestito dal sistema, distinto dall’identità con cui l’utente lavora quotidianamente. L’elevazione richiede un’autorizzazione esplicita e il relativo token amministrativo non rimane permanentemente disponibile.
Un malware eseguito con i privilegi ordinari dell’utente incontra maggiori ostacoli nel compromettere il contesto amministrativo, perché non può sfruttare con la stessa facilità le risorse condivise tra i due livelli di privilegio.
Ma era davvero necessaria una nuova modalità di protezione? Dal punto di vista architetturale, sì: Microsoft ha cercato di rendere l’elevazione un confine di sicurezza effettivamente difendibile, anziché affidarsi al modello UAC tradizionale, che non offre una barriera altrettanto rigorosa.
La difficoltà di raggiungere tale obiettivo è però emersa dalle analisi di Google Project Zero: il ricercatore James Forshaw ha individuato nove tecniche per aggirare Administrator Protection, sfruttando anche interazioni tra componenti storici di Windows e il nuovo meccanismo di elevazione. Le vulnerabilità segnalate sono state corrette prima della pubblicazione delle analisi, ma la ricerca dimostra quanto sia complesso costruire un isolamento robusto sopra un’infrastruttura progettata molti anni prima.
4. Aggiornamenti almeno mensili: una frequenza sempre adeguata?
NIST raccomanda di abilitare gli aggiornamenti automatici quando disponibili e di verificare almeno una volta al mese la presenza di patch per sistemi operativi, applicazioni e dispositivi. La frequenza mensile è un punto di partenza ragionevole per verificare che i meccanismi di aggiornamento funzionino: non va però considerata come una prescrizione scritta sulla pietra, applicabile quindi per gestire qualsivoglia vulnerabilità.
Quando un problema di sicurezza è già sfruttato attivamente, soprattutto su servizi esposti a Internet, il tempo di installazione della patch diventa un fattore determinante.
Come controllare i programmi aggiornabili con WinGet
Su Windows 11, il gestore dei pacchetti Microsoft WinGet consente di individuare le applicazioni per le quali risultano disponibili nuove versioni:
winget upgradeIl comando mostra gli aggiornamenti identificati da Windows Package Manager. Per aggiornare un’applicazione specifica si può utilizzare:
winget upgrade --id ID_PACCHETTO --exactL’identificativo deve essere sostituito con quello visualizzato nell’elenco. Non tutti i software sono gestiti da WinGet e l’assenza di risultati non dimostra che il sistema sia completamente aggiornato.
Occorre poi controllare separatamente Windows Update, driver, firmware e applicazioni che dispongono di propri meccanismi di distribuzione delle patch. Per un controllo di base di Microsoft Defender è possibile eseguire:
Get-MpComputerStatus |
Select-Object AMServiceEnabled,
AntivirusEnabled,
RealTimeProtectionEnabled,
AntivirusSignatureLastUpdated
Il risultato permette di verificare alcune componenti del servizio antimalware e l’ultimo aggiornamento delle firme. La presenza di un antivirus di terze parti può influenzare i valori restituiti.
Il problema dei dispositivi senza supporto
CSWP 50 invita anche a identificare i prodotti che hanno raggiunto la fine del supporto tecnico: router (abbiamo visto come proteggersi dagli attacchi in corso), NAS, stampanti e dispositivi IoT possono rimanere in funzione per anni, pur non ricevendo più correzioni di sicurezza.
In assenza di patch, il rischio non può essere eliminato con una semplice modifica della password; nei casi più delicati può essere necessario sostituire il dispositivo, disattivare i servizi vulnerabili oppure limitarne rigorosamente l’accessibilità.
La nostra valutazione: gli aggiornamenti devono avere priorità in base alla gravità delle vulnerabilità, all’esposizione del dispositivo e alla disponibilità di exploit. Il controllo mensile suggerito dal NIST non sostituisce la gestione tempestiva delle vulnerabilità critiche.
5. Router e rete locale: i controlli spesso dimenticati
Il NIST richiama l’attenzione sulle credenziali amministrative predefinite e sulla configurazione dei dispositivi connessi. Un router con firmware obsoleto oppure un’interfaccia amministrativa accessibile dall’esterno possono rappresentare una superficie d’attacco importante anche quando tutti i computer della rete sono aggiornati.
Per individuare il gateway utilizzato da un PC Windows è possibile aprire il Prompt dei comandi e digitare:
ipconfigL’indirizzo indicato accanto a Gateway predefinito corrisponde normalmente al router della rete locale.
Accedendo alla sua interfaccia di amministrazione conviene verificare:
- La versione del firmware e la disponibilità di aggiornamenti.
- La sostituzione delle credenziali amministrative predefinite.
- L’eventuale abilitazione dell’amministrazione remota attraverso Internet.
- La presenza di regole di inoltro delle porte non più necessarie.
- La configurazione di UPnP e dei servizi che possono richiedere aperture automatiche delle porte.
- La protezione della rete WiFi e l’eventuale separazione dei dispositivi IoT dalla rete dei computer aziendali.
Disabilitare UPnP, quando non necessario, può ridurre le aperture automatiche indesiderate, ma può anche interferire con applicazioni che lo utilizzano legittimamente.
La segmentazione della rete può limitare i movimenti laterali di un aggressore, purché vengano effettivamente applicate regole che impediscano comunicazioni non autorizzate tra i segmenti. Una rete WiFi ospiti, per esempio, offre una separazione utile soltanto se il router implementa correttamente l’isolamento.
La nostra valutazione: cambiare la password predefinita è indispensabile, ma non sufficiente. Bisogna esaminare servizi esposti, aggiornamenti e possibilità di comunicazione tra dispositivi.
6. Backup: perché una copia dei file non significa poter ripartire
Nel documento del NIST è suggerito di conservare almeno una copia di backup su un supporto non continuamente collegato al sistema principale. La raccomandazione è particolarmente importante contro il ransomware. Un disco esterno sempre connesso può essere raggiunto da un malware che disponga delle autorizzazioni necessarie per scriverci; analogamente, un servizio cloud che sincronizza automaticamente le modifiche può replicare cancellazioni accidentali o file già cifrati.
Sincronizzazione, versionamento e backup non sono sinonimi: un servizio di sincronizzazione può essere utile per recuperare vecchie versioni dei documenti, ma la sua efficacia dipende dalle impostazioni di conservazione e dai privilegi degli account che possono eliminare le copie.
Una strategia più robusta può combinare backup locali, copie scollegate, versionamento e archivi immutabili, quando disponibili. Per le attività con più risorse si può prendere come riferimento il modello di backup 3-2-1, valutando la reale indipendenza delle copie dei dati e dei sistemi di autenticazione.
Come verificare concretamente un backup
Il test più utile consiste nel ripristinare alcuni file in una directory separata e confrontarli con le copie originali.
Su Windows, PowerShell permette di calcolare un hash SHA-256:
Get-FileHash "C:\Dati\documento.pdf" -Algorithm SHA256Dopo aver ripristinato il documento si può ripetere la verifica:
Get-FileHash "C:\Ripristino\documento.pdf" -Algorithm SHA256Se gli hash coincidono, i due file hanno, con elevatissima probabilità, lo stesso contenuto binario.
Il confronto deve avvenire rispetto a un originale affidabile oppure a un hash registrato prima della compromissione. Calcolare l’impronta di un file già alterato e confrontarla con una copia ugualmente alterata non dimostra che il documento sia integro.
Inoltre, la corrispondenza degli hash non dimostra che l’intero backup sia recuperabile: vanno controllati anche database, configurazioni, applicazioni, permessi e credenziali necessarie per riprendere l’attività.
Un aspetto pratico spesso trascurato riguarda le chiavi di ripristino di BitLocker e le credenziali per accedere agli archivi cifrati: se perdute insieme al dispositivo principale, le copie potrebbero risultare inutilizzabili.
La nostra valutazione: l’efficacia di un backup si misura con l’efficacia del ripristino. Le copie devono inoltre essere protette dalla compromissione delle credenziali utilizzate sui sistemi principali.
7. Phishing: controllare il mittente è utile, ma non basta
Il NIST suggerisce di prestare attenzione a link e allegati, verificare l’indirizzo del mittente e confermare attraverso canali indipendenti eventuali richieste di pagamento o modifiche delle informazioni bancarie.
Il consiglio è corretto, ma l’esame visivo del mittente ha limiti importanti: un aggressore può utilizzare domini molto simili a quelli legittimi oppure inviare messaggi da account realmente compromessi. In quest’ultimo caso, anche un indirizzo email autentico può veicolare una richiesta fraudolenta.
Le tecnologie SPF, DKIM e DMARC aiutano a verificare l’autorizzazione dei server mittenti e l’autenticità di determinati elementi del messaggio. Non garantiscono però che il contenuto sia affidabile o che l’account del mittente non sia stato compromesso.
Come controllare la configurazione DNS della posta
Chi gestisce un dominio aziendale può verificare la presenza di un record DMARC utilizzando PowerShell:
Resolve-DnsName -Name "_dmarc.example.com" -Type TXTIl dominio example.com deve essere sostituito con quello effettivamente utilizzato.
Un record DMARC può contenere una policy p=none, p=quarantine oppure p=reject. La presenza del record non dimostra l’efficacia della protezione: bisogna verificarne la configurazione, l’allineamento con SPF o DKIM e l’applicazione della policy ai messaggi interessati.
L’adozione di policy restrittive deve essere preceduta da un controllo dei servizi autorizzati a inviare email per il dominio, altrimenti si rischia di compromettere la consegna di comunicazioni legittime.
La nostra valutazione: gli strumenti di autenticazione della posta sono importanti, ma non sostituiscono la verifica delle richieste sensibili. Il rischio di frode rimane anche quando un messaggio supera i controlli tecnici di autenticazione.
8. Ransomware: antivirus e privilegi ridotti non garantiscono l’immunità
CSWP 50 suggerisce di mantenere attiva una protezione antimalware, utilizzare account con privilegi ridotti, aggiornare il software, limitare l’esecuzione delle applicazioni non autorizzate e predisporre backup isolati. Un antivirus può individuare numerose minacce conosciute e alcuni comportamenti sospetti, ma non è in grado di garantire il rilevamento di qualsiasi attacco.
Allo stesso modo, il principio del privilegio minimo non impedisce a un ransomware di danneggiare file accessibili all’utente.
Una protezione più articolata può comprendere meccanismi di controllo dell’esecuzione, restrizioni sugli script, monitoraggio delle attività sospette e limitazione dei permessi di scrittura sulle risorse condivise.
Su Windows 11 è possibile esaminare anche le funzionalità di Microsoft Defender, come la protezione dal ransomware e l’Accesso controllato alle cartelle: la funzionalità tenta di impedire alle applicazioni non autorizzate di modificare determinate directory protette. Può tuttavia interferire con programmi legittimi e richiede un’attenta verifica delle applicazioni consentite.
Un’altra misura rilevante è ridurre le possibilità di movimento laterale: non è opportuno esporre direttamente la funzionalità di Desktop Remoto (RDP) su Internet e condividere cartelle con permessi di scrittura più ampi del necessario.
La nostra valutazione: la difesa dal ransomware deve essere multilivello. Nessuna singola protezione, compreso l’antivirus, sostituisce l’isolamento delle copie di sicurezza e la capacità di ripristino.
9. Monitorare gli accessi: cosa può dirci davvero Windows
La funzione Detect del NIST Cybersecurity Framework prevede l’individuazione di attività sospette attraverso registri, avvisi e sistemi di monitoraggio.
CSWP 50 suggerisce alle microimprese di partire dagli strumenti già disponibili, senza richiedere necessariamente piattaforme SIEM (Security Information and Event Management) o servizi di monitoraggio avanzati. Su Windows, ad esempio, si possono esaminare alcuni eventi di autenticazione utilizzando PowerShell.
Per visualizzare gli ultimi 20 tentativi di accesso non riusciti:
Get-WinEvent -FilterHashtable @{
    LogName = 'Security'
    Id = 4625
} -MaxEvents 20
L’evento 4625 indica un tentativo di accesso non riuscito, quando la relativa attività di auditing è abilitata e registrata. Per visualizzare alcune informazioni in forma sintetica:
Get-WinEvent -FilterHashtable @{
    LogName = 'Security'
    Id = 4625
} -MaxEvents 20 |
Select-Object TimeCreated, Id, Message
Gli eventi vanno ovviamente interpretati considerando il tipo di accesso, gli account coinvolti, l’origine delle richieste e la frequenza: un singolo errore di password non indica necessariamente un comportamento malevolo.
La nostra valutazione: il logging è utile soltanto se gli eventi sono conservati, interpretati e associati a procedure di intervento. Un accumulo di notifiche non esaminate non rappresenta un sistema di rilevamento efficace.
10. Risposta agli incidenti: quali operazioni preparare prima dell’emergenza
Il NIST raccomanda di predisporre un piano di risposta agli incidenti, anche molto semplice, indicando i recapiti dei fornitori, le responsabilità e le azioni da intraprendere in caso di compromissione.
La guida suggerisce di conservare una copia offline dei contatti essenziali, perché durante un attacco potrebbero diventare inutilizzabili posta elettronica e servizi cloud.
In caso di sospetta compromissione di un dispositivo, il contenimento può richiedere la disconnessione dalla rete e l’interruzione dell’accesso alle risorse condivise.
La risposta dovrebbe però essere adattata alla tipologia di incidente: spegnere immediatamente un computer può impedire la prosecuzione di alcune attività malevole, ma può anche comportare la perdita di informazioni volatili utili all’analisi forense. Quando possibile, la decisione va coordinata con personale qualificato, soprattutto se sono coinvolti dati riservati o più sistemi.
Nel caso di un account online compromesso, le attività di contenimento possono comprendere la revoca delle sessioni, la modifica delle credenziali da un dispositivo affidabile e il controllo dei metodi MFA.
Per una casella email, è particolarmente importante verificare la presenza di regole di inoltro automatico, deleghe e applicazioni autorizzate. Un aggressore potrebbe aver configurato meccanismi per continuare a ricevere informazioni anche dopo il cambio della password.
La nostra valutazione: un piano di risposta ha valore soltanto se contiene procedure concretamente eseguibili. Anche una piccola impresa dovrebbe simulare periodicamente almeno la perdita di accesso alla posta elettronica e il recupero di un archivio importante.
11. Intelligenza artificiale: attenzione ai dati e alle autorizzazioni
Il nuovo documento NIST affronta anche i rischi introdotti dagli strumenti di intelligenza artificiale utilizzati per scrivere codice, automatizzare attività, produrre documenti e fornire assistenza ai clienti.
Nel testo compare la denominazione Super Intelligence (SI), collegata a una scelta terminologica dell’amministrazione federale statunitense: le raccomandazioni operative riguardano comunque i sistemi di AI utilizzati dalle imprese.
Il NIST suggerisce di censire i servizi adottati, verificare le impostazioni di sicurezza e privacy e comprendere come i fornitori utilizzino, conservino e condividano le informazioni (in Italia ci sono delle regole ben precise in vigore dal 23 ottobre 2026). Dal punto di vista tecnico, uno degli aspetti più delicati è rappresentato dalle integrazioni tra strumenti AI e applicazioni aziendali.
Un assistente collegato a una casella email o a un archivio cloud può ottenere autorizzazioni molto ampie, talvolta superiori a quelle necessarie per eseguire l’attività richiesta.
Quali controlli effettuare sulle integrazioni AI
- Esaminare le applicazioni di terze parti autorizzate ad accedere agli account principali.
- Verificare gli ambiti di autorizzazione OAuth e le risorse accessibili.
- Revocare le integrazioni non più utilizzate.
- Controllare le impostazioni relative alla conservazione e all’eventuale utilizzo dei dati per l’addestramento.
- Distinguere gli ambienti destinati a informazioni riservate da quelli utilizzati per attività generiche.
- Prevedere una revisione umana dei contenuti generati prima dell’utilizzo operativo.
Un’ulteriore considerazione riguarda gli attacchi di prompt injection, nei quali istruzioni malevole vengono inserite in contenuti che un sistema AI è chiamato a elaborare.
Se l’assistente dispone di strumenti per leggere documenti, inviare comunicazioni o modificare dati, la separazione tra istruzioni affidabili e contenuti esterni diventa particolarmente importante.
CSWP 50 non fornisce una procedura tecnica dettagliata contro la prompt injection: questo rischio rappresenta un approfondimento ulteriore rispetto alle raccomandazioni generali contenute nel documento.
La nostra valutazione: il rischio principale non è soltanto quello di condividere informazioni sensibili con un servizio AI, ma anche quello di concedere autorizzazioni eccessive a strumenti che possono operare automaticamente sui sistemi aziendali.
12. Le raccomandazioni NIST che meritano la priorità
CSWP 50 non propone una classifica universale delle misure di sicurezza. Il documento sottolinea anzi che ogni organizzazione deve valutare i propri rischi in funzione delle attività svolte, delle risorse disponibili e degli obblighi applicabili.
Per una microimpresa che utilizza prevalentemente Windows e servizi cloud, tuttavia, è possibile proporre una sequenza ragionata di interventi.
| Intervento | Priorità indicativa | Verifica concreta |
|---|---|---|
| MFA resistente al phishing sugli account critici | Molto alta | Controllare passkey, sessioni e metodi di recupero |
| Backup isolati e testati | Molto alta | Ripristinare file e configurazioni |
| Inventario di account e servizi essenziali | Molto alta | Documentare dipendenze e impatto |
| Aggiornamenti di sistemi e dispositivi | Alta | Verificare patch, firmware e fine supporto |
| Separazione dei privilegi Windows | Alta | Controllare account amministrativi e standard |
| Riduzione dei servizi esposti sulla rete | Alta | Esaminare router, UPnP e port forwarding |
| Monitoraggio degli accessi | Alta | Controllare notifiche e registri |
| Piano di risposta agli incidenti | Alta | Simulare il recupero di un account o dispositivo |
| Controllo delle integrazioni AI | Variabile secondo l’utilizzo | Verificare autorizzazioni e accesso ai dati |
La tabella rappresenta una nostra valutazione operativa, non una graduatoria ufficiale del NIST. Le priorità possono cambiare sensibilmente in base all’esposizione dei sistemi e alle caratteristiche dell’attività.
Il limite dei consigli generici: la sicurezza deve essere verificabile
L’aspetto più utile del CSWP 50 è l’approccio proporzionato. Il NIST non pretende che un professionista autonomo adotti gli stessi strumenti di una grande organizzazione; invita piuttosto a riconoscere i rischi realmente rilevanti e ad affrontarli progressivamente. Le raccomandazioni, tuttavia, diventano davvero efficaci soltanto quando vengono tradotte in controlli verificabili.
Affermare che un computer è aggiornato non equivale a conoscere lo stato delle applicazioni e dei firmware. Dichiarare di possedere un backup non dimostra che i dati possano essere recuperati. Attivare MFA non garantisce che un account sia protetto da tutti i tentativi di phishing o dai furti di sessione.
Allo stesso modo, l’utilizzo di un antivirus non permette di escludere infezioni e compromissioni, mentre un registro degli eventi non consultato difficilmente consente di rilevare attività malevole.
La differenza tra adottare una misura e verificarne l’efficacia è ciò che separa una sicurezza soltanto dichiarata da una protezione realmente gestita.
Per le imprese italiane rimane inoltre necessario distinguere le buone pratiche tecniche dagli obblighi giuridici. L’applicazione del Cybersecurity Framework non garantisce automaticamente la conformità al GDPR o ad altre disposizioni settoriali.
Un ulteriore principio sottolineato dal NIST riguarda i fornitori esterni: delegare la gestione informatica non elimina le responsabilità dell’impresa. Contratti e accordi di servizio dovrebbero chiarire quali attività spettano al provider, come vengono gestiti gli incidenti e in che modo è possibile recuperare dati e configurazioni.
Il messaggio finale del documento è quindi più concreto di quanto possa sembrare: la cybersecurity non si misura dal numero di strumenti installati, ma dalla capacità di prevenire le compromissioni più probabili, rilevarle tempestivamente e continuare a lavorare anche quando una protezione dovesse fallire.


