

Microsoft interviene direttamente sul modo in cui antivirus e le soluzioni EDR interagiscono con Windows 11. L’azienda ha annunciato la disponibilità generale della Windows Endpoint Security Platform (WESP), una nuova infrastruttura che permette ai software di sicurezza di monitorare e bloccare attività sospette senza dover eseguire necessariamente i propri componenti nel kernel del sistema operativo.
La decisione arriva dopo oltre 2 anni di lavoro avviato in seguito al clamoroso incidente CrowdStrike del luglio 2024, quando un aggiornamento difettoso provocò il blocco di milioni di computer Windows. Nel settembre dello stesso anno, Microsoft convocò i principali produttori di software di sicurezza per individuare un’alternativa all’accesso diretto al kernel.
La soluzione, inizialmente sperimentale, è ora pronta per essere adottata dai fornitori di soluzioni di sicurezza: ciò non implica, tuttavia, che tutti gli antivirus abbandoneranno immediatamente i driver tradizionali.
Windows 11 cambia le regole: perché gli antivirus possono uscire dal kernel
I componenti software eseguiti in kernel mode dispongono di privilegi elevatissimi e possono intercettare operazioni sui file, osservare processi e intervenire su attività potenzialmente dannose. Un vantaggio importante, accompagnato però da un rischio: un errore nell’accesso alla memoria può compromettere l’intero sistema operativo.
È quanto accaduto con CrowdStrike Falcon nel 2024: un aggiornamento dei dati utilizzati dal sistema di rilevamento malware innescò un errore nel driver funzionante a basso livello, provocando schermate blu e riavvii continui. Come abbiamo spiegato analizzando le cause dei BSOD, il problema non riguarda soltanto gli antivirus: qualsiasi driver eseguito con privilegi kernel può compromettere la stabilità di Windows.
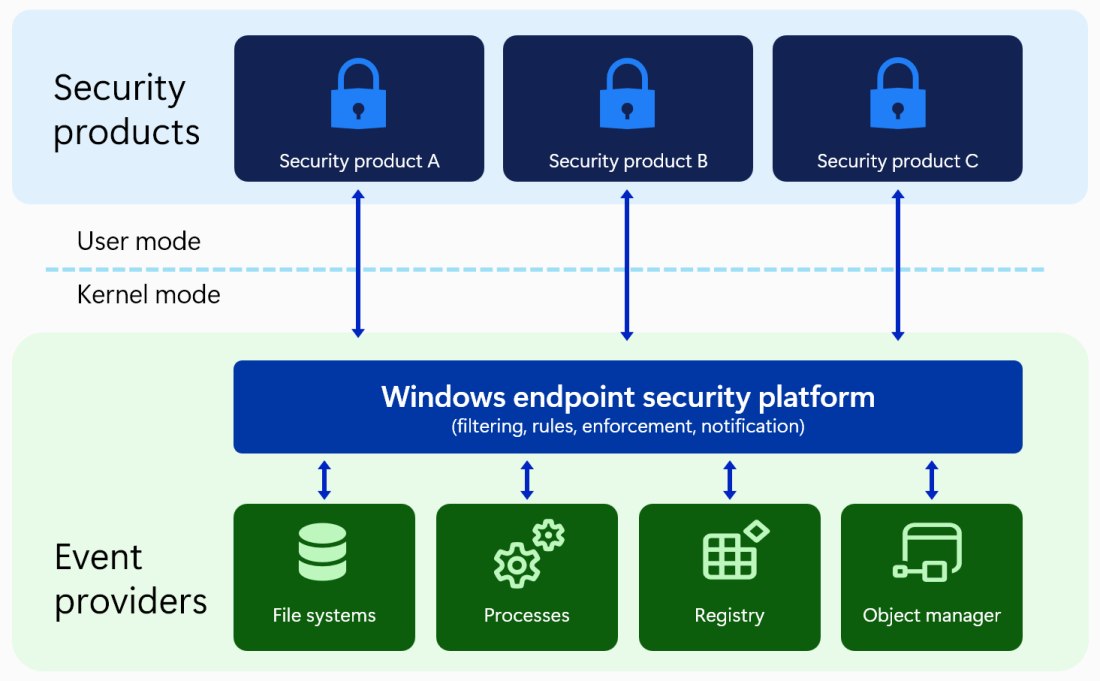
WESP introduce un modello diverso: il prodotto di sicurezza lavora in user mode, mentre Windows 11 gestisce direttamente le operazioni che richiedono l’interazione con i componenti più delicati del sistema. Il software continua quindi a esercitare funzioni di controllo senza implementare autonomamente ogni meccanismo appoggiandosi direttamente al kernel.
Come funziona Windows Endpoint Security Platform: API, eventi e blocco delle minacce
La nuova piattaforma mette a disposizione API di filtraggio, notifica e applicazione delle protezioni.
Nella prima versione, Microsoft supporta 4 importanti categorie di attività: file system, processi, Registro di sistema e Object Manager, il sottosistema Windows che gestisce oggetti come handle (identificatore che Windows assegna a una risorsa, come un file, un processo o una chiave del Registro, per consentire ai programmi di accedervi e utilizzarla) e altre risorse del sistema operativo.
Quando si verifica un’operazione rilevante, Windows può comunicarla al prodotto di sicurezza attraverso le interfacce previste. Quest’ultimo applica le proprie regole di rilevamento e può richiedere il blocco delle attività pericolose nei casi supportati. La parte più delicata dell’interazione resta affidata ai componenti gestiti da Microsoft.
Un altro aspetto riguarda il ripristino. Secondo la documentazione ufficiale, Windows integra meccanismi di recupero qualora un client della piattaforma o una regola di protezione provochino problemi durante l’avvio.
Va detto però che ridurre il codice di terze parti nel kernel non elimina tutti i possibili malfunzionamenti. Un processo di sicurezza può ancora bloccarsi, rallentare le operazioni o applicare regole errate. La differenza è nella possibilità di contenere il guasto e recuperare il funzionamento del computer senza coinvolgere direttamente la stabilità del kernel.
Bitdefender, CrowdStrike e Microsoft Defender: quando arriveranno i nuovi antivirus
La disponibilità della piattaforma WESP non coincide con l’adozione immediata da parte dei produttori: Microsoft ha comunicato un calendario che comprende 8 fornitori e relative soluzioni:
- Bitdefender Antivirus Free e Sophos Endpoint prevedono il supporto nel quarto trimestre 2026.
- CrowdStrike Falcon e Microsoft Defender seguiranno nel primo trimestre 2027, ma per Defender Microsoft parla esplicitamente di un’anteprima.
- ESET Endpoint Protection ha indicato febbraio 2027.
- SentinelOne Singularity, Trellix EDRF e TrendAI Vision One puntano invece alla prima metà del 2027.
Particolarmente interessante la posizione di CrowdStrike: il produttore presenta WESP come un’integrazione delle protezioni kernel già utilizzate da Falcon, non come una loro sostituzione totale.
La transizione anticipata da Microsoft nel 2025 si concretizza quindi in un percorso graduale: l’obiettivo è ridurre le dipendenze dai driver kernel con una serie di nuove API offrono funzionalità equivalenti. Non vi è invece, al momento, un divieto generale di utilizzare – come fatto fino ad oggi – i driver kernel.
Microsoft interviene anche sui driver: meno schermate blu e maggiore affidabilità
Accanto a WESP procede la Driver Quality Initiative (DQI), presentata durante WinHEC a maggio 2026.
Il programma affronta i problemi dei driver attraverso 4 aree:
- architettura;
- affidabilità dei produttori;
- gestione del ciclo di vita;
- misurazione della qualità percepita dagli utenti.
Microsoft vuole favorire l’utilizzo dei driver UMDF (User-Mode Driver Framework), che operano al di fuori del kernel di Windows: un loro malfunzionamento ha quindi minori probabilità di provocare una schermata blu.
Parallelamente, Redmond punta sui driver di classe, componenti standard forniti da Windows per gestire intere categorie di dispositivi senza richiedere driver specifici per ogni produttore. Le aree interessate comprendono dispositivi audio, adattatori Ethernet USB e controller I3C, utilizzati per la comunicazione con componenti hardware interni. L’obiettivo è ridurre il numero di driver proprietari eseguiti nel kernel, migliorando stabilità e compatibilità.
Per i driver che devono continuare a operare a livello kernel, il progetto prevede maggiori protezioni del compilatore, isolamento e controlli più severi sull’accesso alla memoria. Si aggiungono verifiche automatizzate, requisiti di certificazione aggiornati e una gestione più attenta dei driver obsoleti distribuiti attraverso Windows Update.
Cambia anche il modo di valutare la qualità: non conteranno soltanto i crash, ma anche problemi di installazione, avvio, prestazioni, consumi energetici e comportamento termico dei dispositivi.
Cosa cambia per aziende e utenti Windows 11
Per gli amministratori IT il beneficio più importante che scaturisce dalla nuova impostazione di Microsoft potrebbe essere una maggiore capacità di recupero del sistema dopo eventuali aggiornamenti difettosi. Ciò osservato, bisogna sottolineare come WESP non sostituisca una corretta gestione degli aggiornamenti di sicurezza.
Resta inoltre da verificare quanto rapidamente i produttori riusciranno a trasferire le funzionalità esistenti alle nuove versioni dei loro software, mantenendo copertura contro le minacce e prestazioni comparabili.
In definitiva, Microsoft sta modificando una aspetto cruciale: anziché affidare a ogni antivirus l’implementazione di componenti a basso livello dotati di privilegi elevati, propone servizi Windows condivisi e controllati. Se tutto funzionerà come previsto, un aggiornamento di sicurezza problematico avrà meno probabilità di trasformarsi in un blocco generalizzato dei computer. Di contro, il corretto rilevamento delle minacce passa sempre più attraverso un componente centralizzato di Windows togliendo, forse, un bel po’ di indipendenza e autonomia agli sviluppatori di soluzioni per la sicurezza informatica.


