

Un’applicazione potrebbe rifiutarsi di funzionare su Windows 11 anche quando il computer soddisfa i requisiti hardware e il programma risulta perfettamente compatibile. Il motivo? Una nuova verifica di sicurezza che Microsoft vuole mettere a disposizione degli sviluppatori: se alcune protezioni del sistema operativo risultano disattivate, il software potrà limitare le proprie funzionalità o impedire del tutto l’accesso.
La novità si chiama Windows Baseline Protection ed è stata presentata in questi giorni durante l’evento Microsoft Ignite. Attualmente disponibile in anteprima attraverso il programma Windows Insider, dovrebbe raggiungere la disponibilità generale nel 2027.
Microsoft aveva introdotto i primi meccanismi di attestazione dell’integrità dei dispositivi con Windows 10; ora, però, vuole renderli utilizzabili direttamente dalle applicazioni, attraverso un controllo comune e verificabile. Secondo la documentazione ufficiale Microsoft, il sistema riunisce 8 requisiti di sicurezza sotto un unico cappello.
Tra i partner che stanno sperimentando la tecnologia figurano Adobe, Battle.net, 1Password, Raycast, EPIC, CrowdStrike, Foxit, Dropbox: nessuna delle aziende citate ha però annunciato un blocco generalizzato dei propri programmi sui PC che non superano la verifica.
Windows 11 controllerà 8 protezioni prima di considerare affidabile il PC
Anziché lasciare a ogni sviluppatore il compito di interrogare separatamente le funzionalità di sicurezza, Windows 11 restituisce un risultato positivo soltanto quando tutte le protezioni richieste risultano attive.
La prima versione della funzionalità controlla la presenza di un chip TPM 2.0 operativo e l’attivazione di Secure Boot, che verifica l’affidabilità dei componenti coinvolti nell’avvio. Aggiunge poi la Virtualization-Based Security (VBS), che sfrutta la virtualizzazione hardware per isolare parti sensibili del sistema operativo, e Integrità della memoria (HVCI), che utilizza tale isolamento per rafforzare l’integrità del codice eseguito nel kernel.
Gli altri 4 controlli riguardano i driver e gli strumenti di debug: caricamento dei soli driver firmati, rispetto dei requisiti di certificazione Windows, protezione contro il debugging del kernel utilizzabile per aggirare le difese e blocco dei driver con vulnerabilità conosciute.
In pratica, un PC con Secure Boot disattivato oppure con la funzione di integrità della memoria non attiva potrebbe fallire la verifica pur funzionando regolarmente. La circostanza interessa soprattutto gli utenti che modificano le impostazioni di Windows per esigenze di compatibilità, virtualizzazione o prestazioni.
Adobe, Dropbox e 1Password: chi potrebbe bloccare le applicazioni?
Il punto più delicato riguarda le decisioni degli sviluppatori. Microsoft fornisce l’informazione sullo stato del PC, ma non impone una risposta specifica: un’applicazione può mostrare un avviso, disabilitare una funzione, registrare l’anomalia oppure rifiutare l’esecuzione.
Per una piattaforma come Battle.net, il controllo potrebbe affiancare le tecnologie anti-cheat, che già verificano determinate caratteristiche del sistema. Adobe potrebbe utilizzarlo insieme ai propri strumenti contro il software contraffatto e malevolo; 1Password avrebbe invece un ulteriore elemento per valutare la sicurezza del dispositivo che gestisce informazioni riservate.
La questione tocca anche chi utilizza Windows 11 su hardware non ufficialmente supportato: installare il sistema operativo aggirando i controlli iniziali non garantisce che il dispositivo possa superare anche le future verifiche delle applicazioni.
Un altro caso riguarda il dual boot con Linux: disattivare Secure Boot per avviare una distribuzione o componenti non correttamente firmati potrebbe impedire il superamento della verifica. Secure Boot, comunque, non è incompatibile per definizione con Linux; numerose distribuzioni supportano l’avvio protetto grazie al noto meccanismo basato sull’uso di shim.
Come verificare e attivare le protezioni richieste
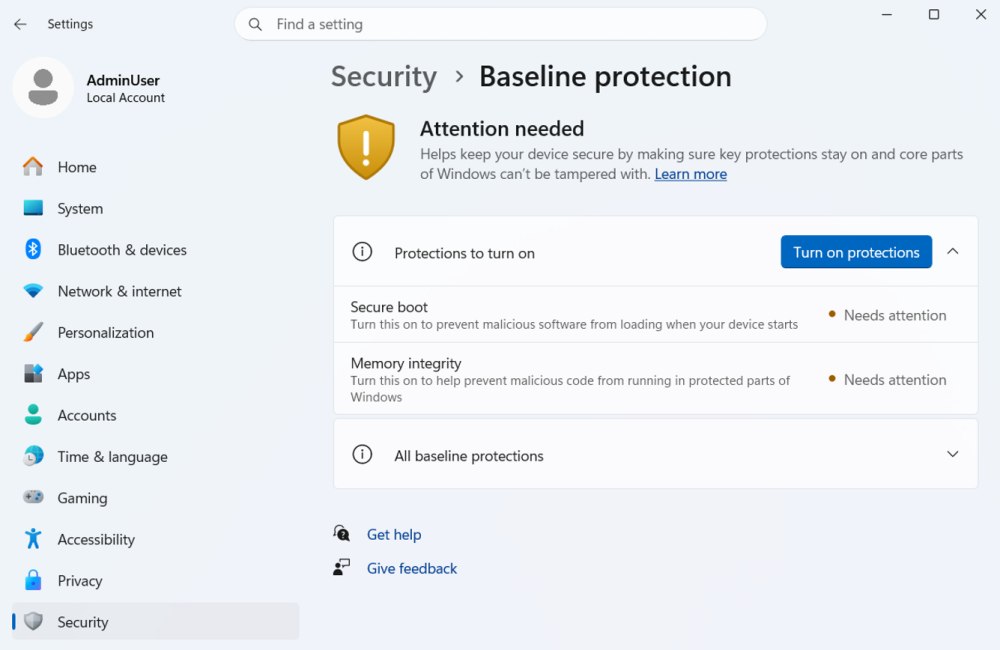
La nuova sezione si trova, nelle versioni Insider che includono la funzione, in Impostazioni, Sicurezza, Baseline protection. Un indicatore mostra se il computer soddisfa tutti i requisiti oppure se necessita di interventi.
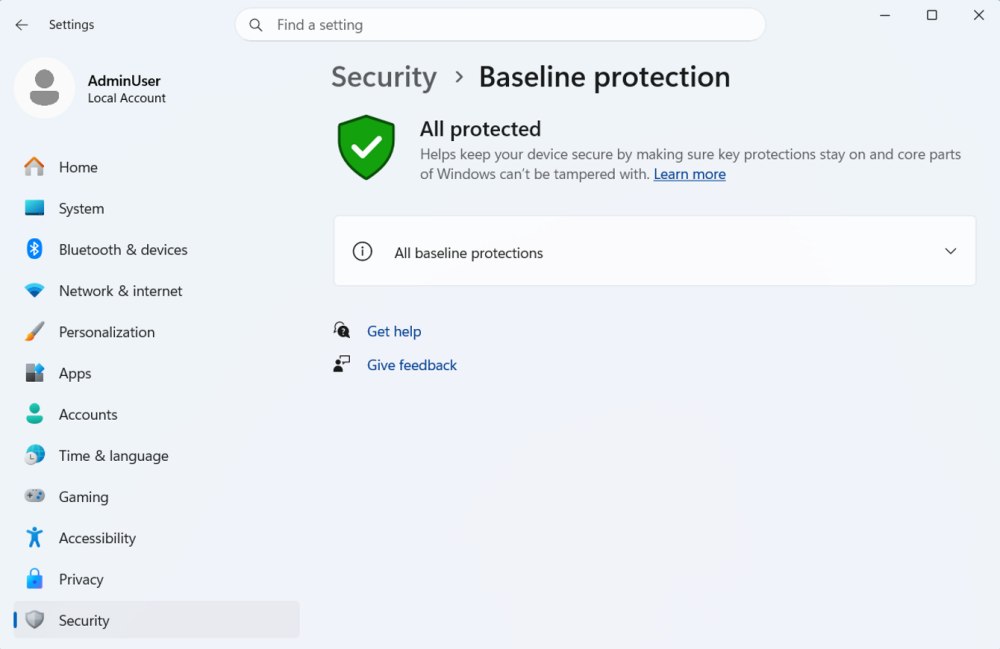
Microsoft prevede un pulsante per attivare automaticamente le protezioni gestibili da Windows. Quando occorre modificare il firmware UEFI, ad esempio per abilitare Secure Boot, la procedura guida l’utente verso le impostazioni appropriate. È comunque opportuno verificare prima la compatibilità dei driver e l’eventuale configurazione di BitLocker; cambiamenti alle impostazioni di avvio possono richiedere la chiave di ripristino, come spiegato anche nell’approfondimento sulle chiavi Secure Boot.
La scelta Microsoft nasconde un rischio: trasformare impostazioni finora modificabili dall’utente in condizioni imposte indirettamente dai produttori software. Molto dipenderà dalle politiche adottate dagli sviluppatori, soprattutto quando un requisito non soddisfatto avesse qualche impatto sulle singole applicazioni.


